



Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Нидерландская компания NXP Semiconductors, поставляющая полупроводниковые компоненты, призналась, что неизвестные киберпреступники взломали системы и выкрали персональные данные клиентов.

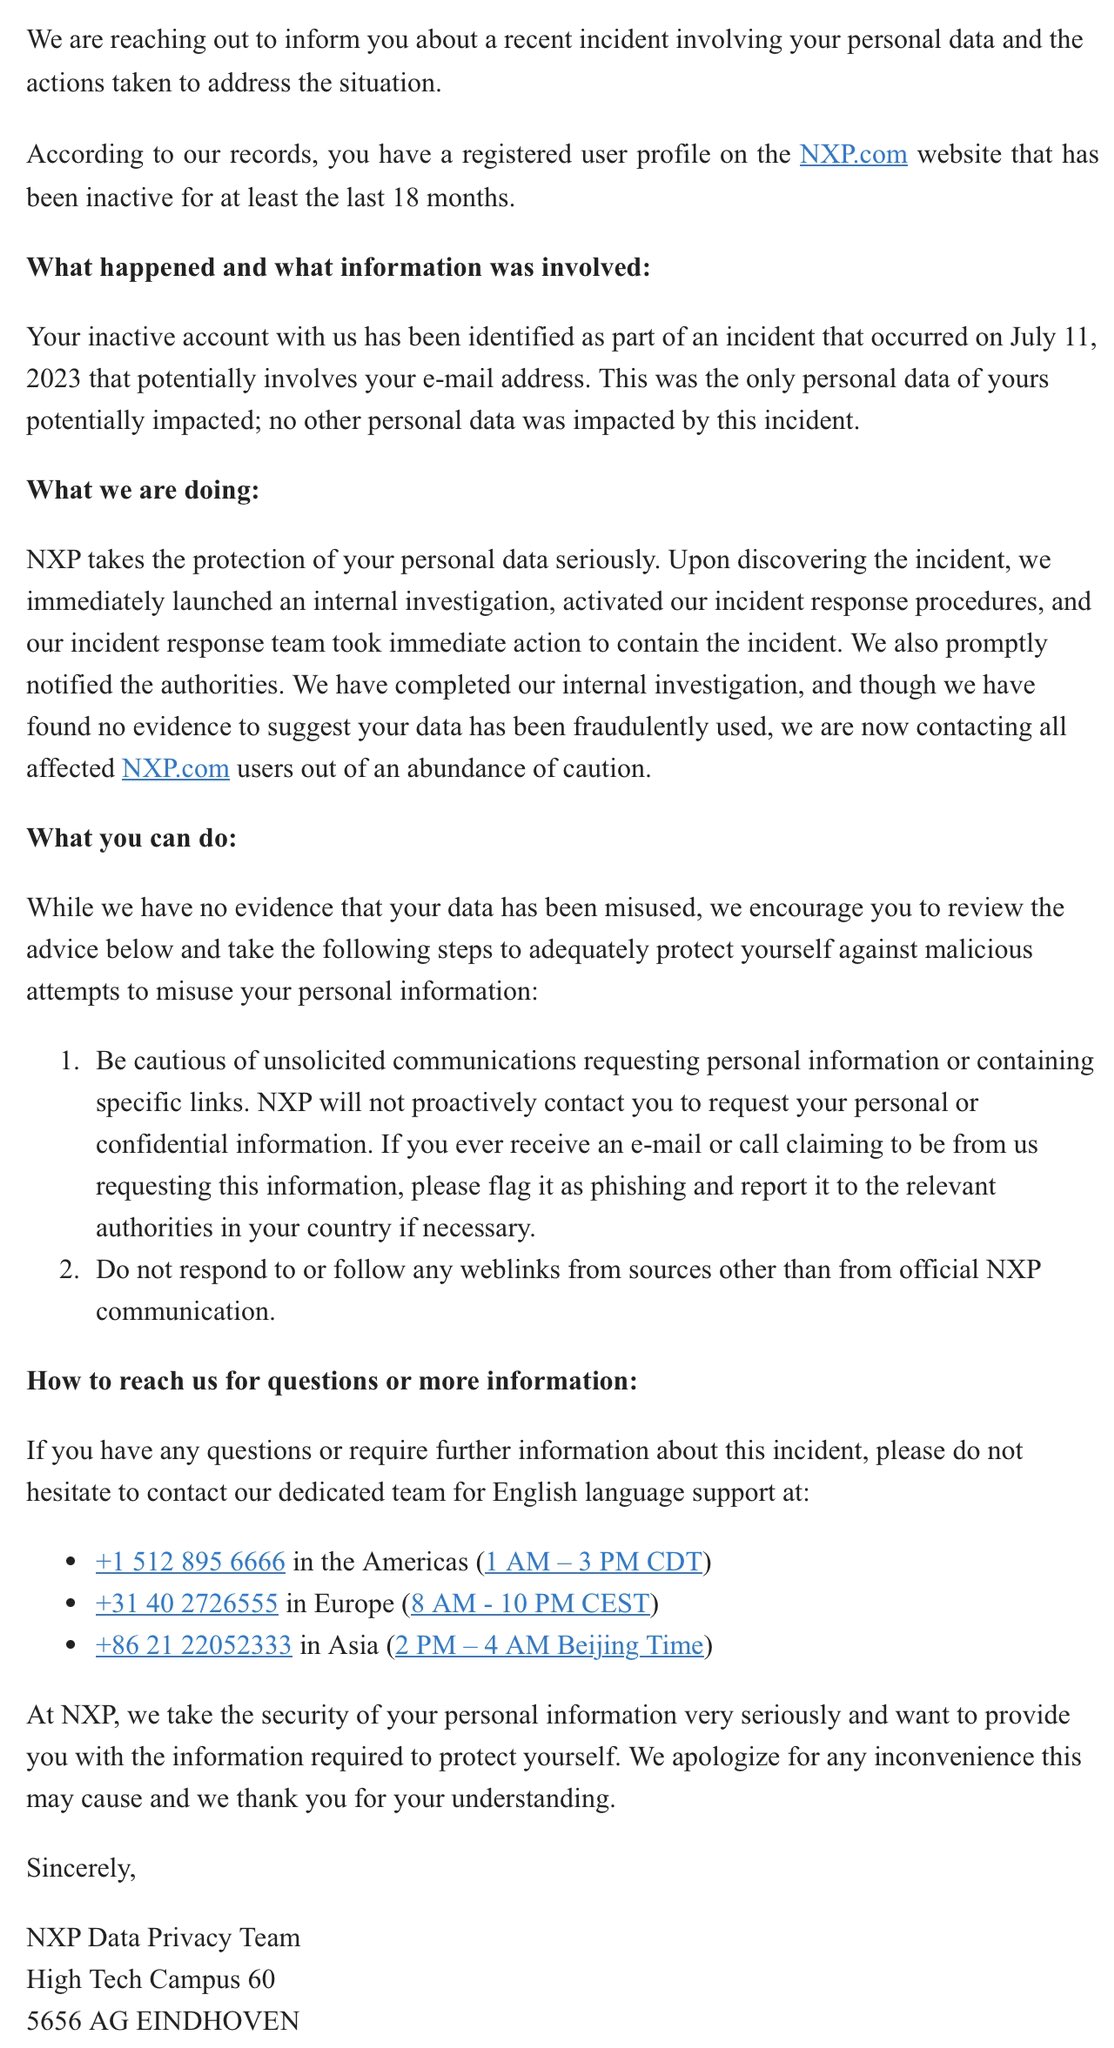
Соответствующую информацию NXP разослала затронутым клиентам в отдельных письмах. Кстати, первым внимание на утечку и взлом обратил внимание владелец сервиса Have I Been Pwned Трой Хант.

Хант опубликовал свои наблюдения в соцсети X (бывшая Twitter), продемонстрировав копию письма, предназначавшегося клиентам нидерландской компании.


Затронутые утечкой пользователи, судя по всему, являются владельцами онлайн-аккаунтов NXP, у которых есть доступ к техническому контенту и взаимодействию с сообществом.

«NXP защищает вашу учётную запись с помощью дополнительных слоёв безопасности вроде двухфакторной аутентификации (2FA)», — указано на странице, посвящённой аккаунтам в системе NXP.

В беседе с изданием TechCrunch представитель компании Андреа Лемпарт отказался назвать точное число затронутых клиентов, однако подтвердил, что системы взломали «неустановленные лица».

Злоумышленникам, по словам Лемпарта, удалось утащить «основную персональную информацию»:

  • полные имена,
  • адреса электронной почты,
  • почтовые адреса,
  • корпоративные телефонные номера,
  • личные номера телефонов,
  • наименования компаний,
  • должности.

В NXP также не стали вдаваться в подробности и причины утечки. Известно, что киберинцидент произошёл 11 июля, а спустя три дня об этом узнала сама компания.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru