



Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Нидерландская компания NXP Semiconductors, поставляющая полупроводниковые компоненты, призналась, что неизвестные киберпреступники взломали системы и выкрали персональные данные клиентов.

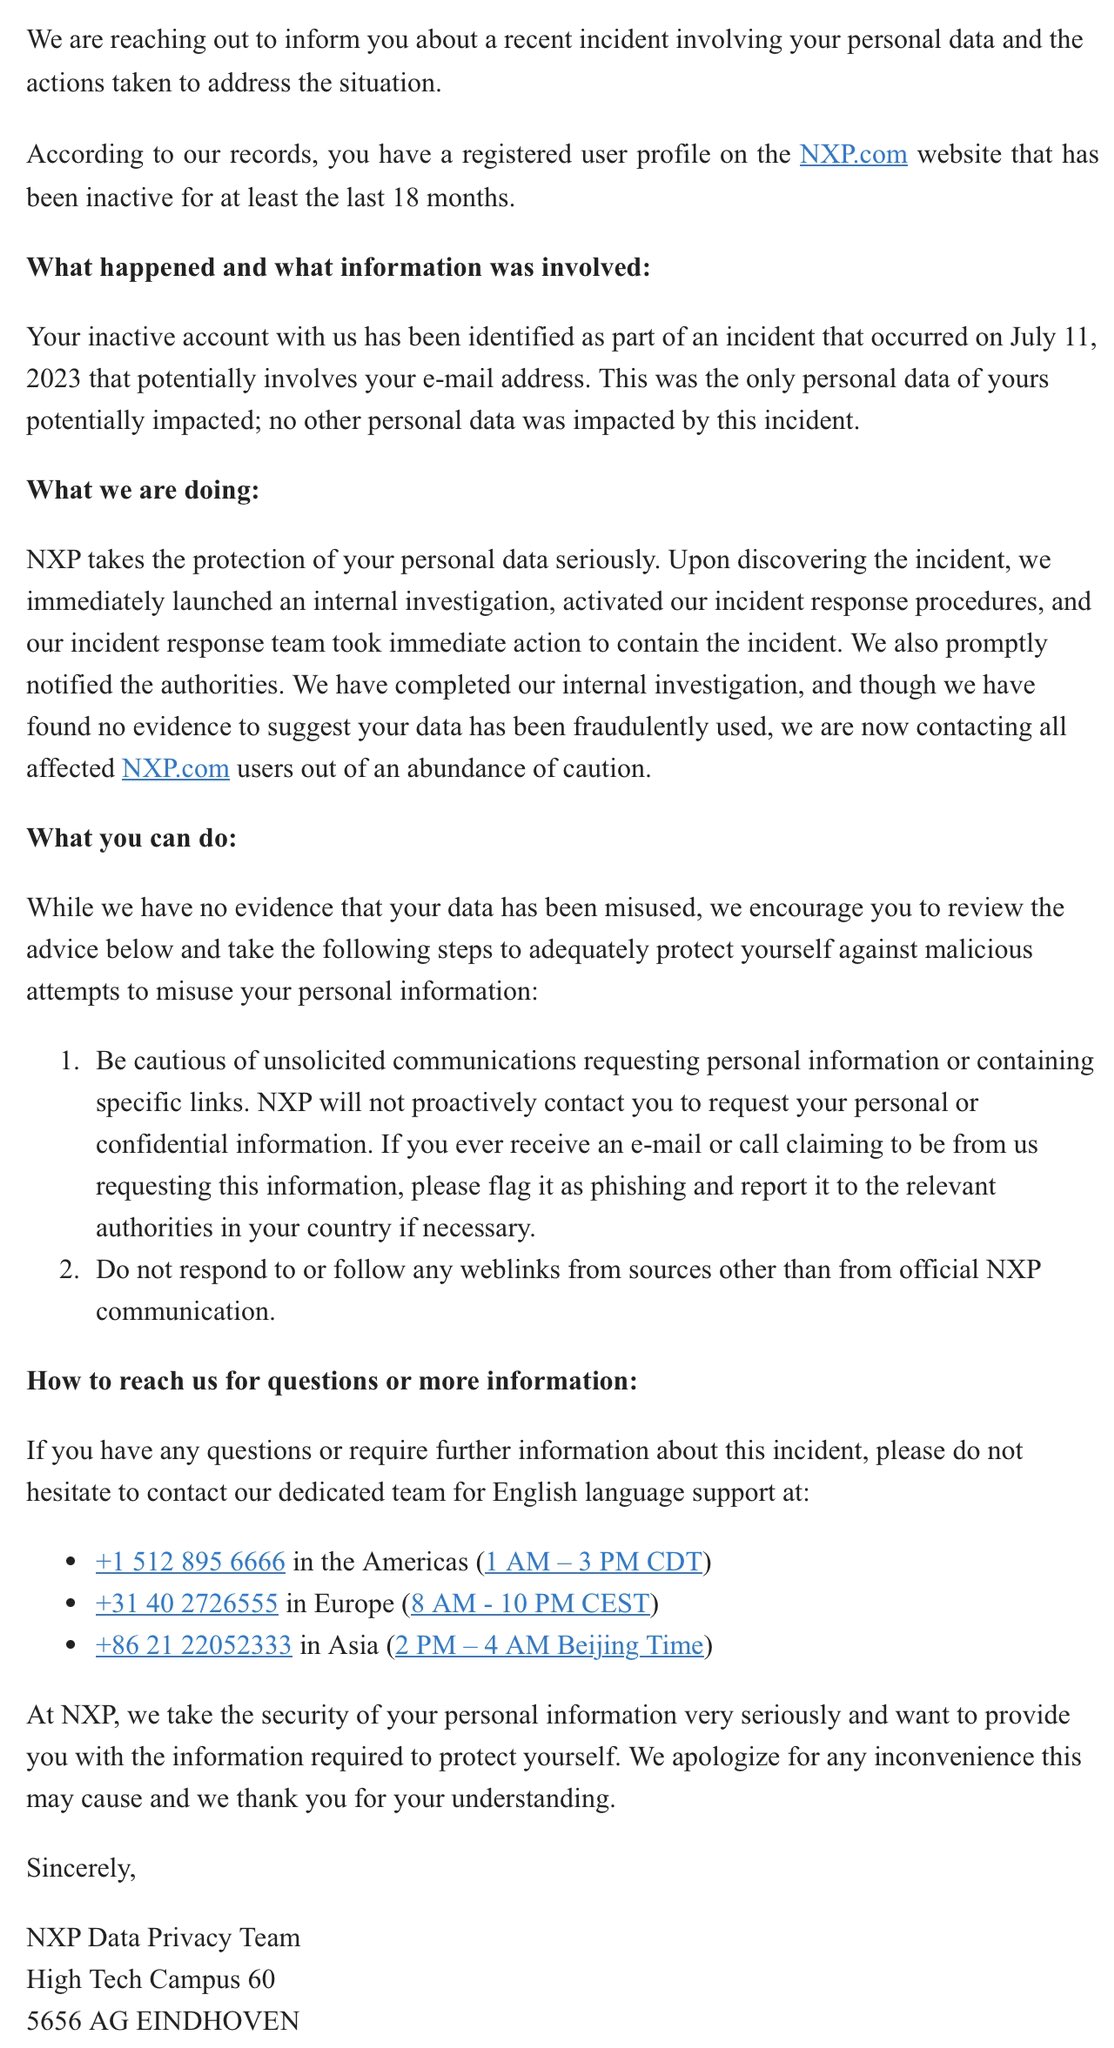
Соответствующую информацию NXP разослала затронутым клиентам в отдельных письмах. Кстати, первым внимание на утечку и взлом обратил внимание владелец сервиса Have I Been Pwned Трой Хант.

Хант опубликовал свои наблюдения в соцсети X (бывшая Twitter), продемонстрировав копию письма, предназначавшегося клиентам нидерландской компании.


Затронутые утечкой пользователи, судя по всему, являются владельцами онлайн-аккаунтов NXP, у которых есть доступ к техническому контенту и взаимодействию с сообществом.

«NXP защищает вашу учётную запись с помощью дополнительных слоёв безопасности вроде двухфакторной аутентификации (2FA)», — указано на странице, посвящённой аккаунтам в системе NXP.

В беседе с изданием TechCrunch представитель компании Андреа Лемпарт отказался назвать точное число затронутых клиентов, однако подтвердил, что системы взломали «неустановленные лица».

Злоумышленникам, по словам Лемпарта, удалось утащить «основную персональную информацию»:

  • полные имена,
  • адреса электронной почты,
  • почтовые адреса,
  • корпоративные телефонные номера,
  • личные номера телефонов,
  • наименования компаний,
  • должности.

В NXP также не стали вдаваться в подробности и причины утечки. Известно, что киберинцидент произошёл 11 июля, а спустя три дня об этом узнала сама компания.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru