



Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Специалисты нашли изъян в схеме шифрования программы-вымогателя Key Group, что помогло разработать дешифратор. Теперь жертвы вредоноса смогут бесплатно вернуть свои файлы в прежнее состояние.

Инструмент для расшифровки удалось создать специалистам компании EclecticIQ. Согласно описанию, дешифратор работает против версии вымогателя, которая датируется началом августа.

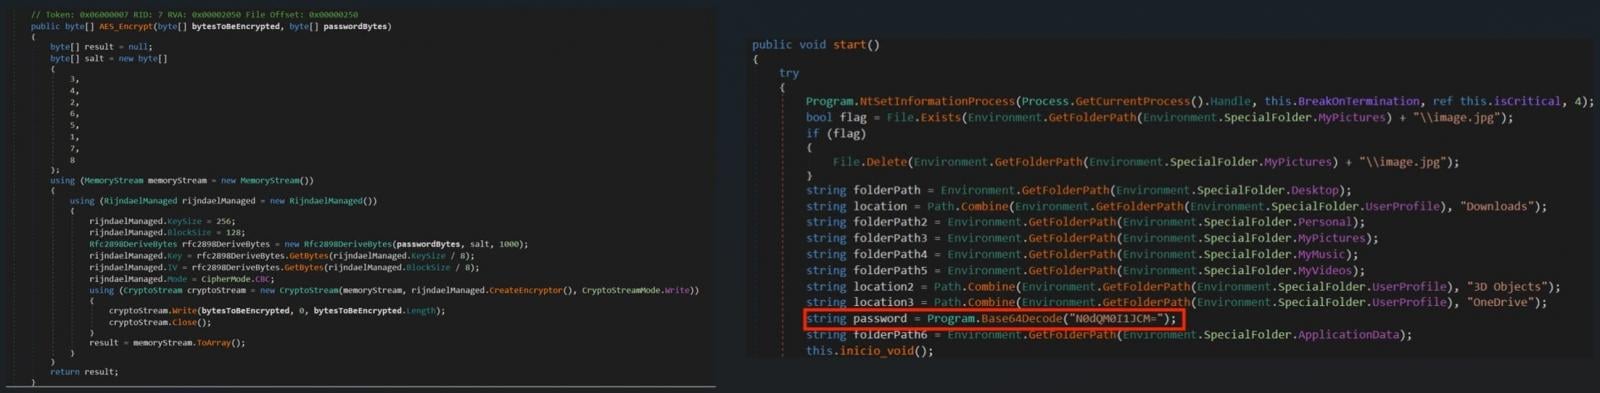
Авторы Key Group всегда утверждали, что их разработка использует AES-шифрование военного уровня, однако на каждом из этапов работы зловреда задействуется статическая соль. Такой подход делает Key Group предсказуемым и позволяет подобрать ключ для расшифровки.

«Вымогатель шифрует данные жертвы в режиме Cipher Block Chaining (CBC) со статическим паролем, который извлекается из ключа с помощью Password-Based Key Derivation Function 2 (PBKDF2). Соль при этом фиксирована», — пишет EclecticIQ в блоге.


Key Group — русскоязычная группировка, ведущая свою активность с начала 2023 года. Злоумышленники атакуют организации из разных сфер, крадут внутренние данные, шифруют файлы и обсуждают выкуп в телеграм-каналах.

В процессе шифрования удаляются оригинальные файлы, а к пострадавшим добавляется расширение .KEYGROUP777TG. Есть подозрение, что авторы Key Group использовали билдер Chaos 4.0 для разработки своего вредоноса.

Киберпреступники используют LOLBins для удаления теневых копий. Кроме того, шифровальщик модифицирует адреса хостов антивирусных продуктов, чтобы помешать им обновиться.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru