



Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Неизвестные киберпреступники используют вредоносные npm-пакеты для атак на разработчиков. Задача злоумышленников — вытащить исходный код и файлы конфигурации с компьютеров жертв.

На новую угрозу в репозитории проектов с открытым кодом обратили внимание специалисты Checkmarx. В отчёте исследователи пишут:

«Киберпреступник или группа киберпреступников, стоящая за этой кампанией, в 2021 году была связана с другой вредоносной активностью. С тех пор злоумышленники регулярно выкладывают злонамеренные пакеты».

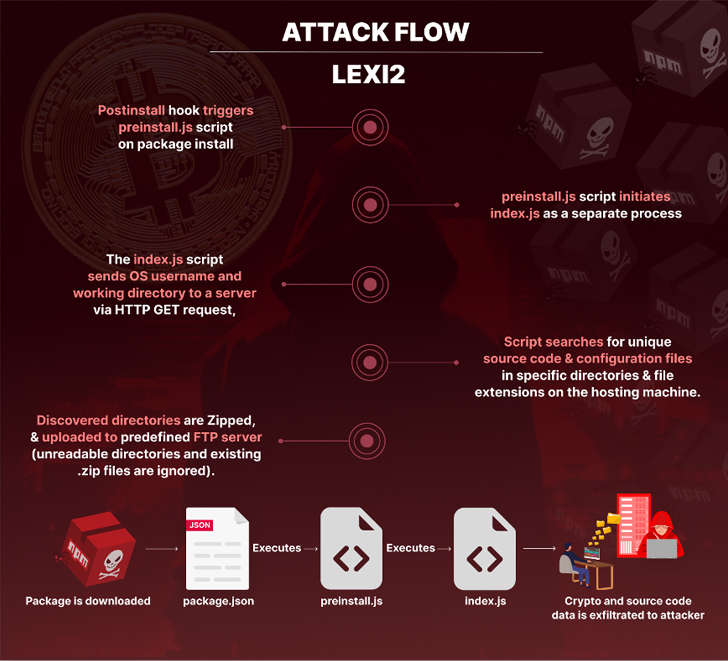
Причём эти пакеты сконфигурированы таким образом, что они запускаются сразу после установки с помощью хука «postinstall», прописанного в файле package.json. Далее запускается preinstall.js, который сбрасывает index.js, а последний уже собирает метаданные системы, исходный код и различные «секреты» из определённых директорий.


Основная фаза атаки отмечается созданием ZIP-файла с собранной информацией и передачей этого архива на FTP-сервер.

У всех вредоносных пакетов есть одна общая черта: в файле package.json в качестве автора указан «lexi2». Именно эта особенность позволила Checkmarx связать текущую кампанию с активностью 2021 года.

У экспертов есть подозрение, что конечная цель киберпреступников — кража цифровой валюты. Среди имён пакетов есть, например, binarium-client, binarium-crm и rocketrefer.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru