



Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Неизвестные киберпреступники используют вредоносные npm-пакеты для атак на разработчиков. Задача злоумышленников — вытащить исходный код и файлы конфигурации с компьютеров жертв.

На новую угрозу в репозитории проектов с открытым кодом обратили внимание специалисты Checkmarx. В отчёте исследователи пишут:

«Киберпреступник или группа киберпреступников, стоящая за этой кампанией, в 2021 году была связана с другой вредоносной активностью. С тех пор злоумышленники регулярно выкладывают злонамеренные пакеты».

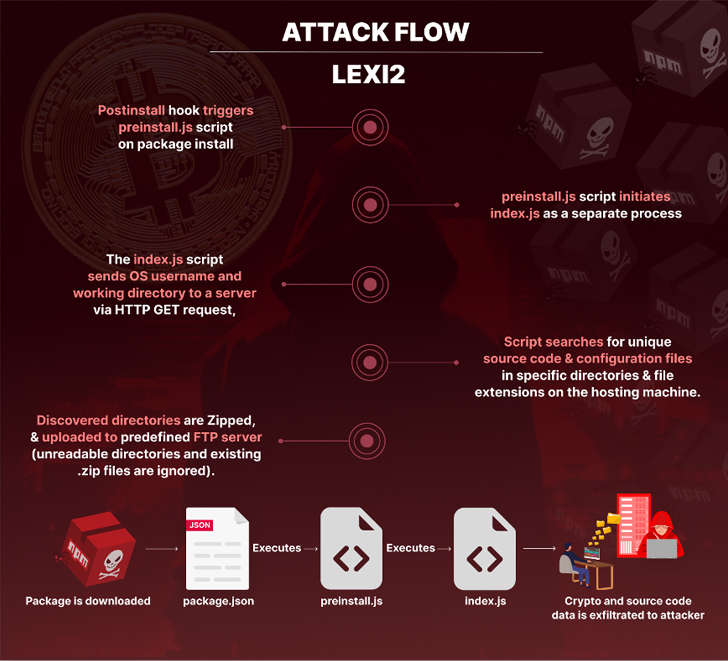
Причём эти пакеты сконфигурированы таким образом, что они запускаются сразу после установки с помощью хука «postinstall», прописанного в файле package.json. Далее запускается preinstall.js, который сбрасывает index.js, а последний уже собирает метаданные системы, исходный код и различные «секреты» из определённых директорий.


Основная фаза атаки отмечается созданием ZIP-файла с собранной информацией и передачей этого архива на FTP-сервер.

У всех вредоносных пакетов есть одна общая черта: в файле package.json в качестве автора указан «lexi2». Именно эта особенность позволила Checkmarx связать текущую кампанию с активностью 2021 года.

У экспертов есть подозрение, что конечная цель киберпреступников — кража цифровой валюты. Среди имён пакетов есть, например, binarium-client, binarium-crm и rocketrefer.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru