



Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый банковский Android-троян MMRat задействует интересный метод для кражи и передачи злоумышленникам данных жертвы. В частности, примечательно использование протокола Protobuf для сериализации скомпрометированных сведений.

MMRat впервые попался исследователям из Trend Micro в конце июня 2023 года. Что примечательно: вредоносное приложение не детектировали антивирусные движки на площадках вроде VirusTotal.

Согласно наблюдениям специалистов, MMRat распространяется через веб-сайты, замаскированные под легитимные магазины приложений для Android. Троян обычно проникает на устройство под видом госсервисов или софта для онлайн-знакомств.

Как многие подобные вредоносы, MMRat запрашивает доступ к специальным возможностям операционной системы (Accessibility Services), что должно сразу насторожить пользователя.

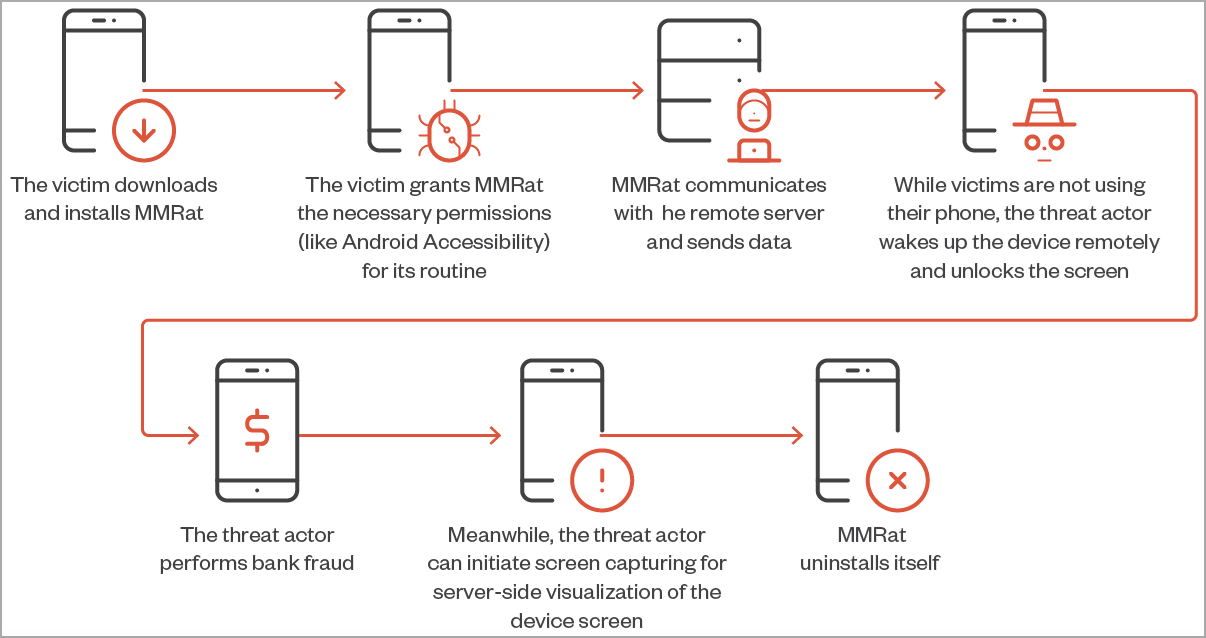
Как только троян попал на смартфон, он устанавливает связь с командным сервером (C2) и начинает мониторить активность мобильного устройства, чтобы вычислить период простоя.

В такие окна MMRat удалённо выводит девайс из сна (с помощью Accessibility Service), разблокирует дисплей и пытается осуществить несанкционированные переводы денежных средств.

Что может MMRat:

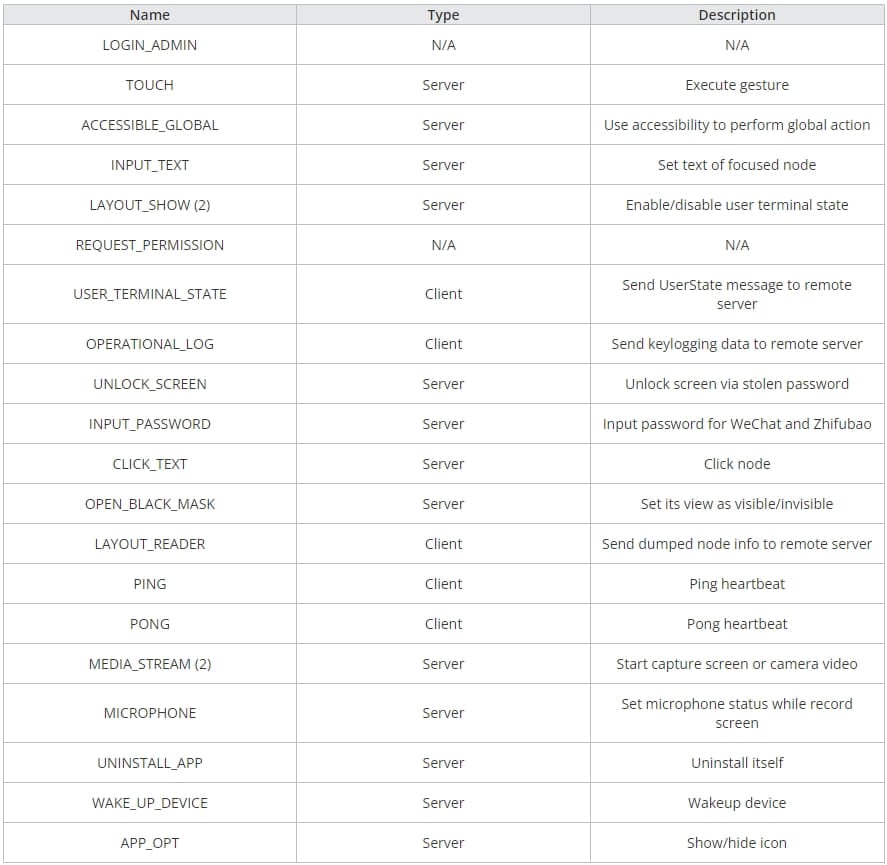
  • Собирать данные о сети, экране и аккумуляторе;
  • Извлекать список контактов пользователя и установленных программ;
  • Выполнять функции кейлогера;
  • Записывать всё, что происходит на экране через API MediaProjection;
  • Записывать и даже стримить видео с камеры смартфона;
  • Передавать данные жертвы на командный сервер;
  • Деинсталлироваться и вычищать все следы.


Цепочка атаки трояна выглядит так:


Для эффективной передачи скомпрометированных сведений авторы MMRat выбрали протокол Protobuf, что редко можно встретить среди подобных троянов. Protobuf похож по принципу действия на XML и JSON. Google разработала этот протокол для сериализации структурированных данных.

Интересно, что для передачи украденной информации используется порт 8080 и HTTP, а для стриминга видео — RTSP и порт 8554. При этом кастомный Protobuf и порт 8887 задействуется для обмена данным с C2.

Подпишитесь на новости

Смартфон — 250 рублей, ноутбук — 500: Минпромторг раскрыл ставки техсбора

Минпромторг предложил ставки технологического сбора для смартфонов, ноутбуков и телефонных аппаратов. Платить за новую электронику придётся с 1 декабря 2026 года, но итоговая сумма будет зависеть от того, знает ли государственная система конкретную марку и модель устройства.

Согласно проекту нормативного акта, базовая ставка для ноутбука составит 746 рублей. Если сведения о товаре внесены в систему маркировки, сбор снизится до 500 рублей, а если устройства там нет — вырастет до 992 рублей.

Со смартфонами арифметика похожая: 373 рубля по базовой ставке, 250 рублей за зарегистрированную модель и 496 рублей за гаджет, которого система не признала.

Иными словами, маркировка даёт скидку в 33%, а отсутствие устройства в ГИС — такую же наценку.

Для проводных телефонов с беспроводной трубкой сбор составит от 100 до 198 рублей, для обычных сотовых телефонов — от 50 до 100 рублей, а для прочих телефонных аппаратов — от 25 до 49 рублей. Базовые ставки установлены на уровне 149, 75 и 37 рублей соответственно.

Размеры рассчитали с учётом медианной таможенной стоимости импортированной в 2025 году техники и целевой инфляции в 4%. Сам технологический сбор должны перечислять производители и импортёры, однако сложно поверить, что эти расходы героически не доберутся до ценников.

RSS: Новости на портале Anti-Malware.ru