



Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый банковский Android-троян MMRat задействует интересный метод для кражи и передачи злоумышленникам данных жертвы. В частности, примечательно использование протокола Protobuf для сериализации скомпрометированных сведений.

MMRat впервые попался исследователям из Trend Micro в конце июня 2023 года. Что примечательно: вредоносное приложение не детектировали антивирусные движки на площадках вроде VirusTotal.

Согласно наблюдениям специалистов, MMRat распространяется через веб-сайты, замаскированные под легитимные магазины приложений для Android. Троян обычно проникает на устройство под видом госсервисов или софта для онлайн-знакомств.

Как многие подобные вредоносы, MMRat запрашивает доступ к специальным возможностям операционной системы (Accessibility Services), что должно сразу насторожить пользователя.

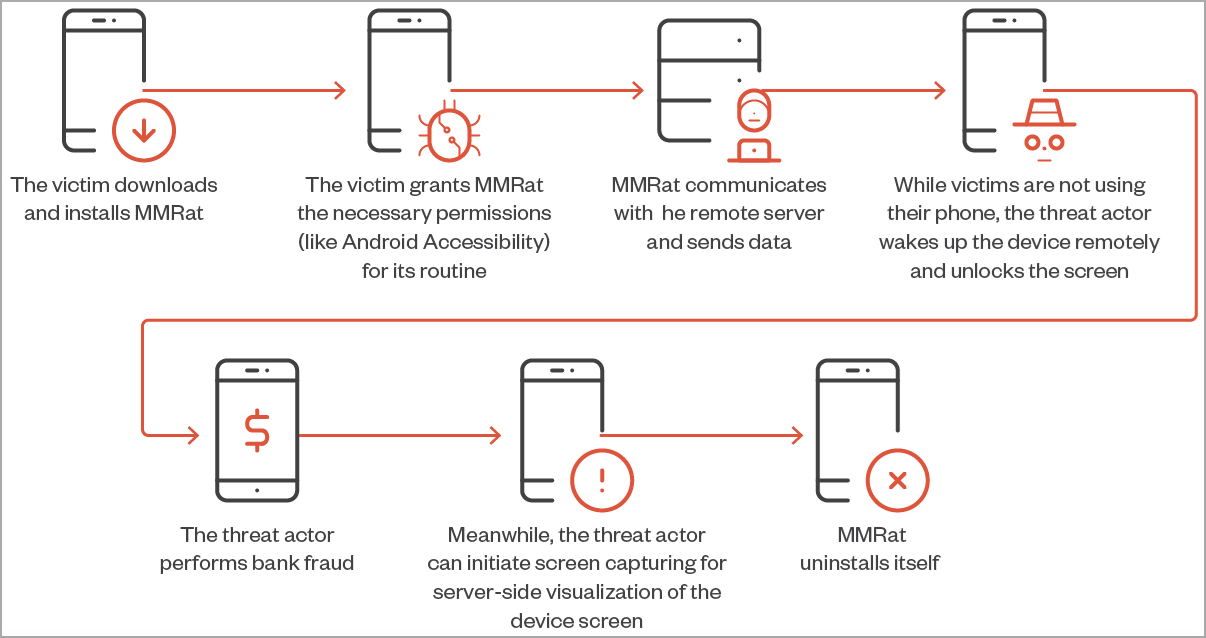
Как только троян попал на смартфон, он устанавливает связь с командным сервером (C2) и начинает мониторить активность мобильного устройства, чтобы вычислить период простоя.

В такие окна MMRat удалённо выводит девайс из сна (с помощью Accessibility Service), разблокирует дисплей и пытается осуществить несанкционированные переводы денежных средств.

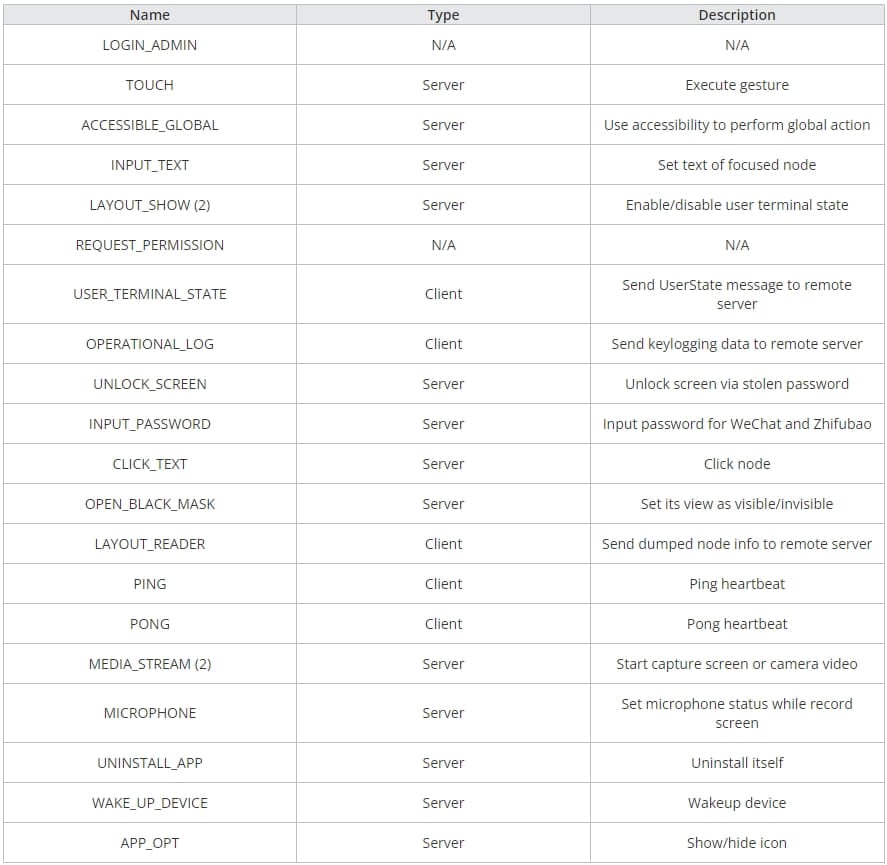
Что может MMRat:

  • Собирать данные о сети, экране и аккумуляторе;
  • Извлекать список контактов пользователя и установленных программ;
  • Выполнять функции кейлогера;
  • Записывать всё, что происходит на экране через API MediaProjection;
  • Записывать и даже стримить видео с камеры смартфона;
  • Передавать данные жертвы на командный сервер;
  • Деинсталлироваться и вычищать все следы.


Цепочка атаки трояна выглядит так:


Для эффективной передачи скомпрометированных сведений авторы MMRat выбрали протокол Protobuf, что редко можно встретить среди подобных троянов. Protobuf похож по принципу действия на XML и JSON. Google разработала этот протокол для сериализации структурированных данных.

Интересно, что для передачи украденной информации используется порт 8080 и HTTP, а для стриминга видео — RTSP и порт 8554. При этом кастомный Protobuf и порт 8887 задействуется для обмена данным с C2.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru