



Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новый образец вредоносной программы XLoader, предназначенный для атак на пользователей macOS, маскируется под офисное приложение «OfficeNote». Об обнаруженной версии рассказали специалисты компании SentinelOne.

Проведя анализ попавшего к ним семпла XLoader, исследователи Динеш Девадосс и Фил Стоукс отметили его особенности в отчёте:

«XLoader упакован внутри стандартного образа диска Apple с именем OfficeNote.dmg. При этом приложение содержит подпись разработчика MAIT JAKHU (54YDV8NU9C)».

Впервые про XLoader пользователи узнали в 2020 году, когда его сравнивали с Formbook. В сущности, это троян-кейлогер, задача которого — вытащить как можно больше конфиденциальной информации.

Версия вредоноса для macOS появилась в июле 2021 года и распространялась в качестве программы на Java и в виде файла .JAR. Обратите внимание, что на тот момент XLoader мог заразить только компьютеры с установленным Java Runtime Environment (напомним, Apple более десяти лет не включает JRE в сборки macOS).

Последняя версия трояна смогла обойти это ограничение, перейдя на другие языки программирования: C и Objective C. Образ диска подписан от 17 июля 2023 года, но Apple уже давно отозвала эту подпись.


В SentinelOne отметили наличие нескольких семплов зловреда, запруженных на VirusTotal за июль 2023 года. Это говорит о том, что в настоящее время идёт вредоносная кампания по распространению XLoader.

На киберпреступных форумах троян можно приобрести под подписке за $199 в месяц или за $299 — на три месяца. По словам специалистов, это существенно дороже Windows-версии ($59 на месяц и $129 на три месяца).

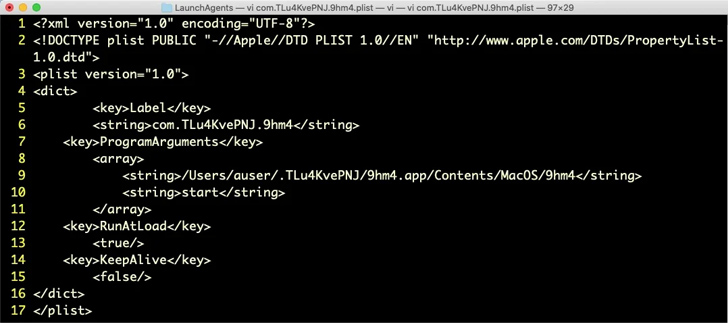
После запуска OfficeNote выдаёт сообщение об ошибке: «невозможно запустить программу, так как оригинальный элемент не найден». Однако параллельно в фоновом режиме устанавливается агент запуска (Launch Agent).

XLoader может собирать данные из буфера обмена, а также хранящуюся в браузерах информацию.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru