



Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Итальянские и британские исследователи выявили четыре уязвимости в умных лампочках TP-Link Tapo L530E и соответствующем приложении Tapo. Эксплуатация этих багов позволяет перехватить пароль от Wi-Fi пользователя.

Стоит отметить, что умные лампочки серии Tapo L530E держат лидерство по продажам на зарубежных торговых площадках вроде Amazon. Приложение TP-link Tapo позволят управлять этими лампочками и насчитывает 10 млн установок в Google Play Store.

Именно из-за востребованности Tapo L530E специалисты решили проверить эти девайсы. Выяснилось, что умные лампочки подвергают опасности данные пользователей.

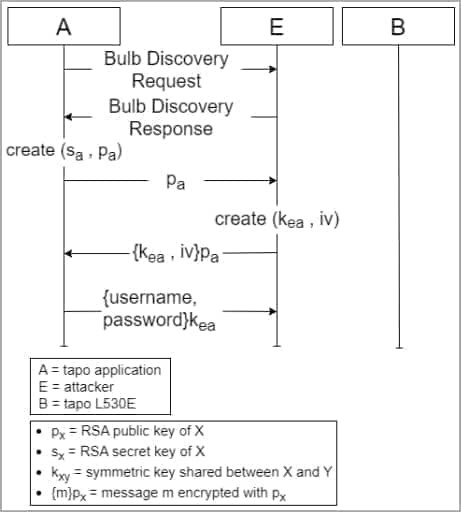
Согласно отчёту (PDF), первая уязвимость представляет собой некорректную аутентификацию в Tapo L503E. Условный атакующий может выдать себя за устройство в процессе обмена ключом сессии.

Брешь получила 8,8 балла по CVSS (высокая степень риска), в случае успешной эксплуатации она позволяет злоумышленнику вытащить пароль от аккаунта в Tapo и, соответственно, управлять умным девайсом.

Ещё один опасный баг получил 7,6 балла по CVSS, а корень его кроется в жёстко заданном в коде общем секрете с короткой контрольной суммой. Этот секрет атакующие могут вытащить с помощью брутфорса или декомпиляции приложения Tapo.

Третья проблема получила среднюю степень опасности. Она существует из-за недостаточной рандомизации в процессе симметричного шифрования. Это делает криптосхему предсказуемой.

Четвёртая уязвимость является следствием недостаточной проверки актуальности полученных сообщений. Поскольку ключи сессии остаются валидными в течение 24 часов, злоумышленники могут повторять сообщения в этом промежутке.

Наиболее опасный вектор атаки в этом случае завязан на маскировке действий атакующего под активность умной лампочки. Он позволяет вытащить из приложения Tapo учётные данные.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru