



Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Итальянские и британские исследователи выявили четыре уязвимости в умных лампочках TP-Link Tapo L530E и соответствующем приложении Tapo. Эксплуатация этих багов позволяет перехватить пароль от Wi-Fi пользователя.

Стоит отметить, что умные лампочки серии Tapo L530E держат лидерство по продажам на зарубежных торговых площадках вроде Amazon. Приложение TP-link Tapo позволят управлять этими лампочками и насчитывает 10 млн установок в Google Play Store.

Именно из-за востребованности Tapo L530E специалисты решили проверить эти девайсы. Выяснилось, что умные лампочки подвергают опасности данные пользователей.

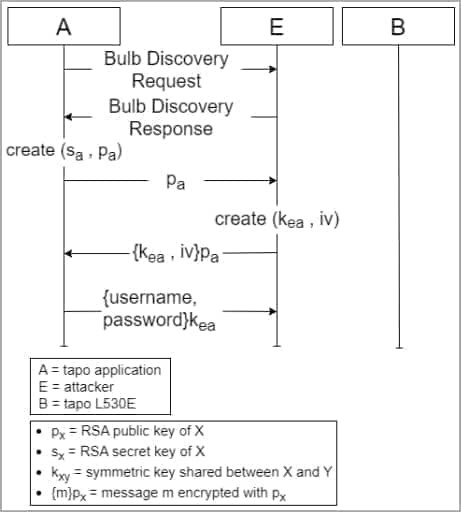
Согласно отчёту (PDF), первая уязвимость представляет собой некорректную аутентификацию в Tapo L503E. Условный атакующий может выдать себя за устройство в процессе обмена ключом сессии.

Брешь получила 8,8 балла по CVSS (высокая степень риска), в случае успешной эксплуатации она позволяет злоумышленнику вытащить пароль от аккаунта в Tapo и, соответственно, управлять умным девайсом.

Ещё один опасный баг получил 7,6 балла по CVSS, а корень его кроется в жёстко заданном в коде общем секрете с короткой контрольной суммой. Этот секрет атакующие могут вытащить с помощью брутфорса или декомпиляции приложения Tapo.

Третья проблема получила среднюю степень опасности. Она существует из-за недостаточной рандомизации в процессе симметричного шифрования. Это делает криптосхему предсказуемой.

Четвёртая уязвимость является следствием недостаточной проверки актуальности полученных сообщений. Поскольку ключи сессии остаются валидными в течение 24 часов, злоумышленники могут повторять сообщения в этом промежутке.

Наиболее опасный вектор атаки в этом случае завязан на маскировке действий атакующего под активность умной лампочки. Он позволяет вытащить из приложения Tapo учётные данные.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru