



Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

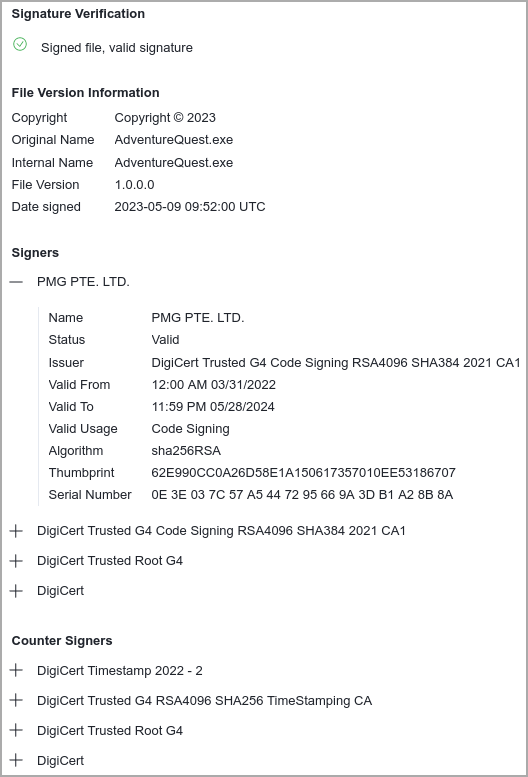
Китайская киберпреступная группировка, известная под именем Bronze Starlight, атакует игровую индустрию Юго-Восточной Азии подписанной вредоносной программой. Особенность кампании заключается в том, что зловред подписан с помощью валидного сертификата, принадлежащего VPN-провайдеру Ivacy.

Использование действующего сертификата во многом облегчает киберпреступникам задачу, поскольку вредонос может обойти антивирусы и в целом свести к минимуму различные алерты.

По словам специалистов компании SentinelLabs, которые зафиксировали и описали новые атаки, используемый сертификат принадлежит сингапурскому поставщику VPN — PMG PTE LTD. Эта организация стоит за разработкой Ivacy VPN.


Есть подозрение, что описанная SentinelLabs кампания стала продолжением кибероперации «ChattyGoblin», о которой ESET предупреждала не так давно. Тем не менее точная идентификация затрудняется привычками китайских кибергруппировок: они часто используют одни и те же инструменты.

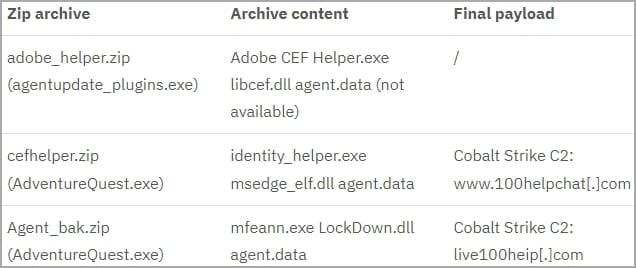
Атака начинается со сброса исполняемых файлов .NET в систему жертвы — agentupdate_plugins.exe и AdventureQuest.exe. Судя по всему, для доставки используются мессенджеры.

После этого происходит загрузка защищённого паролем ZIP-архива с сервера Alibaba. Исполняшка AdventureQuest.exe впервые попалась команде MalwareHunterteam в мае, именно тогда эксперты обратили внимание на подпись вредоноса сертификатом Ivacy VPN.

В архиве лежат уязвимые версии софта Adobe Creative Cloud, Microsoft Edge и McAfee VirusScan, с которыми можно провернуть технику загрузки вредоносной DLL (DLL hijacking). В качестве библиотек выступают следующие три файла: libcef.dll, msedge_elf.dll и LockDown.dll. Задача — установить на компьютер жертвы маячки Cobalt Strike.


Занятно, что исполняемые файлы содержат ряд ограничений по геолокации: вредоносная программа не запустится на компьютерах из Великобритании, Германии, Франции, России, Индии, Канады и США.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru