



Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

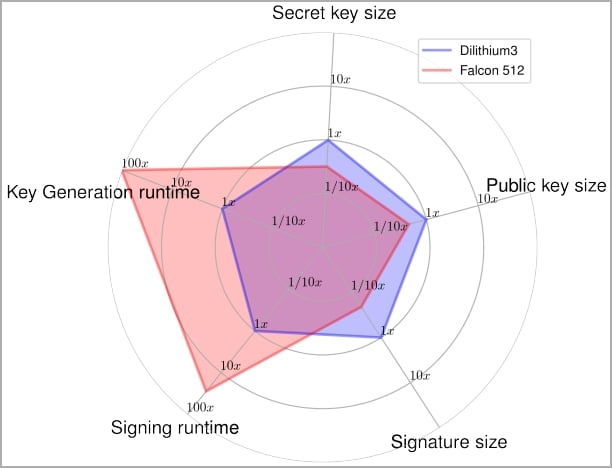
Google и Швейцарская высшая техническая школа Цюриха представили первую реализацию квантово-устойчивого ключа безопасности FIDO2 с открытым исходным кодом. Он отличается использованием уникальной схемы гибридной подписи ECC/Dilithium.

FIDO2 представляет собой уже вторую мажорную версию стандарта аутентификации Fast IDentity Online. Такие ключи используются для беспарольного входа в аккаунты, а также в качестве одного из факторов MFA.

Как объясняют в Google, имплементация квантово-устойчивого ключа безопасности FIDO2 — серьёзный шаг к реализации защиты от новых векторов взлома, которые могут появиться с распространением квантовых вычислений.

«Поскольку мы видим ускорение прогресса в сфере практических квантовых вычислений, мы должны подготовиться к их появлению. Сейчас, к сожалению, стандартные методы криптографической защиты с открытым ключом не могут противостоять квантовым атакам. И мы должны это исправить», — пишет Google.

Именно для защиты от квантовых компьютеров специалисты изобрели новый гибридный алгоритм. В нём объединены уже зарекомендовавший себя ECDSA с Dilithium.

Dilithium является квантово-устойчивой схемой криптографической подписи, которую тот же NIST (Национальный институт стандартов и технологий США) внёс в перспективные предложения по стандартизации постквантовой криптографии.


По словам Google, реализация гибридного подхода, который бы сочетал в себе классические и квантово-устойчивые функциональные возможности, — непростая задача. Разрабатывать Dilithium, учитывая необходимую для ключей безопасности компактность, было сложно, признаются в корпорации.

Тем не мене специалисты смогли «выкатить» основанную на Rust реализацию, которой нужно лишь 20 КБ памяти.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru