



В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

Опасную брешь нашли в функции Python, отвечающей за парсинг URL. В случае эксплуатации злоумышленники могут обойти способы фильтрации на основе черных списков, а также прочитать произвольные файлы и выполнить команды.

Координационный центр CERT (CERT/CC) опубликовал уведомление, предупреждающее пользователей о новой проблеме:

«Функция urlparse содержит баг парсинга, который проявляется, если весь URL начинается с пустых символов. Проблема затрагивает как парсинг имен хостов, так и схем, что в итоге приводит к сбою в работе фильтрации по принципу черного списка».


Уязвимость уже получила идентификатор — CVE-2023-24329 — и 7,5 балла по шкале CVSS. В нижеприведенных версиях брешь уже закрыта:

  • >= 3.12
  • 3.11.x >= 3.11.4
  • 3.10.x >= 3.10.12
  • 3.9.x >= 3.9.17
  • 3.8.x >= 3.8.17
  • 3.7.x >= 3.7.17

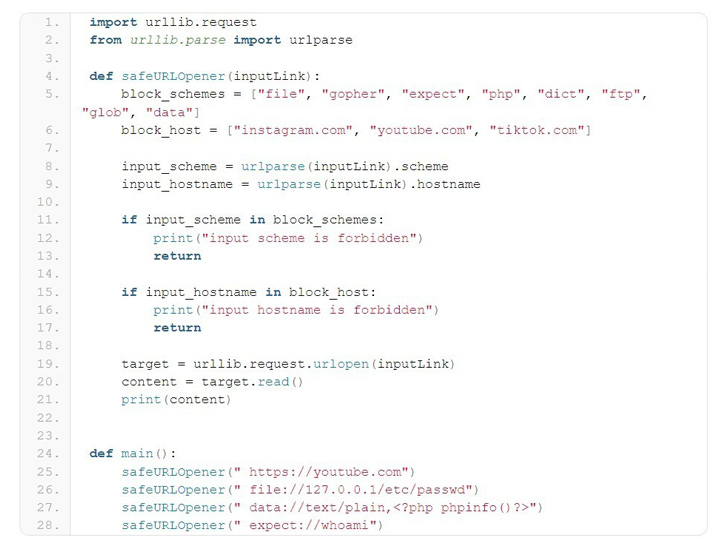
Как сообщил специалист Йебо Цао, обнаруживший баг, CVE-2023-24329 стала следствием недостаточной проверки ввода, что приводит к методу обхода списка блокировки. Для эксплуатации достаточно использовать URL, начинающийся с пустых символов (пример: " https://youtube[.]com").

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru