



Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новое семейство вредоносных программ Statc атакует пользователей Microsoft Windows с целью вытащить их персональные данные и платёжную информацию. О киберугрозе предупредили исследователи из Zscaler ThreatLabz.

Statc написан на C++ и является классическим инфостилером — трояном, похищающим информацию. Для установки на устройства потенциальных жертв заставляют кликнуть на рекламных объявлениях.

Statc имитирует видео в формате MP4 в Google Chrome и других браузерах. В отчёте Zscaler ThreatLabz специалисты Шивам Шарма и Амандип Кумар описывают троян следующим образом:

«Statc обладает целым спектром функциональных возможностей стилеров, что делает его серьёзной угрозой. Троян может красть данные из ряда браузеров, включая логины-пароли, cookies и настройки. Он также пытается добраться до криптовалютных кошельков и даже переписок в Telegram».

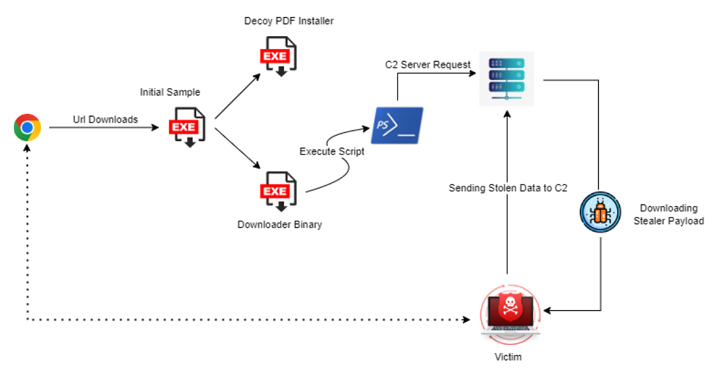
Попадая на компьютер пользователя, пейлоад первой ступени имитирует установщик PDF-читалки, однако в фоне сбрасывает бинарник-загрузчик, который пытается скачать троян с удалённого сервера с помощью скрипта PowerShell.


При этом Statc вполне способен вычислять песочницу и детектировать попытки обратного инжиниринга. Скомпрометированная информация уходит на командный сервер (C2) по HTTPS. Среди атакуемых браузеров: Google Chrome, Microsoft Edge, Mozilla Firefox, Brave, Opera и Yandex Browser.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru