



Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новое семейство вредоносных программ Statc атакует пользователей Microsoft Windows с целью вытащить их персональные данные и платёжную информацию. О киберугрозе предупредили исследователи из Zscaler ThreatLabz.

Statc написан на C++ и является классическим инфостилером — трояном, похищающим информацию. Для установки на устройства потенциальных жертв заставляют кликнуть на рекламных объявлениях.

Statc имитирует видео в формате MP4 в Google Chrome и других браузерах. В отчёте Zscaler ThreatLabz специалисты Шивам Шарма и Амандип Кумар описывают троян следующим образом:

«Statc обладает целым спектром функциональных возможностей стилеров, что делает его серьёзной угрозой. Троян может красть данные из ряда браузеров, включая логины-пароли, cookies и настройки. Он также пытается добраться до криптовалютных кошельков и даже переписок в Telegram».

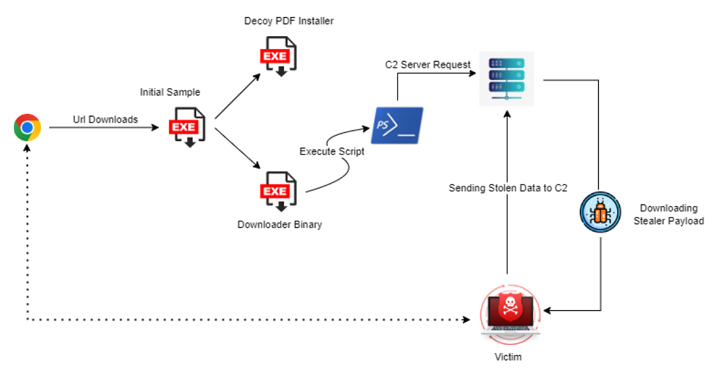
Попадая на компьютер пользователя, пейлоад первой ступени имитирует установщик PDF-читалки, однако в фоне сбрасывает бинарник-загрузчик, который пытается скачать троян с удалённого сервера с помощью скрипта PowerShell.


При этом Statc вполне способен вычислять песочницу и детектировать попытки обратного инжиниринга. Скомпрометированная информация уходит на командный сервер (C2) по HTTPS. Среди атакуемых браузеров: Google Chrome, Microsoft Edge, Mozilla Firefox, Brave, Opera и Yandex Browser.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru