



Вектор атаки Inception сливает данные из всех процессоров AMD Zen

Вектор атаки Inception сливает данные из всех процессоров AMD Zen

Вектор атаки Inception сливает данные из всех процессоров AMD Zen

Новый вектор атаки получивший имя Inception, может позволить непривилегированному процессу получить конфиденциальные данные и «секреты». Проблема затрагивает всю линейку процессоров AMD Zen, включая последние модели.

Как это часто бывает с большинством современных CPU, здесь проблема опять кроется в спекулятивном выполнении. Функция, предназначенная для повышения производительности, на самом деле создаёт лазейку для атак.

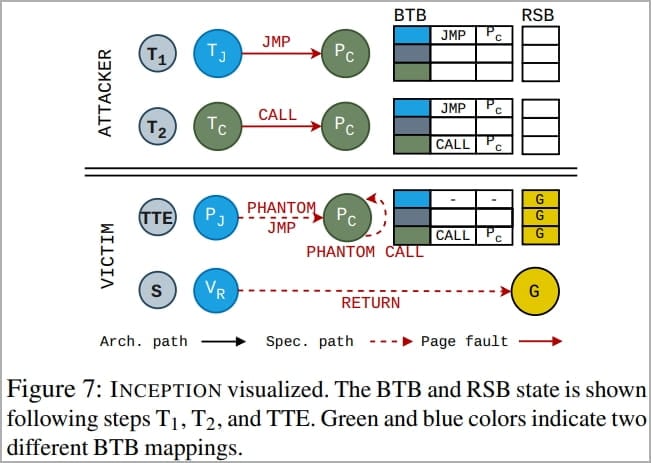
Исследователи из Швейцарской высшей технической школы Цюриха использовали в связке два старых вектора — Phantom speculation (CVE-2022-23825) и Training in Transient Execution — для создания нового метода Inception.

Phantom speculation позволяет атакующим задействовать неверные прогнозы без наличия ветви в источнике. Это создаёт так называемый отрезок спекулятивного выполнения (transient window) для произвольных XOR-инструкций.

Training in Transient Execution, в свою очередь, представляет собой манипулирование неверными прогнозами с помощью внедрения новых прогнозов в предсказатель переходов. Это позволяет создать эксплуатируемые спекулятивные выполнения.

Новый вектор Inception, который отслеживают под идентификатором CVE-2023-20569, соединяет в себе две вышеописанные техники. В случае его использования злоумышленник может добиться переполнения буфера целевым адресом, находящимся под контролем атакующего.

В результате открывается лазейка для перехвата данных из непривилегированных процессов, запущенных на любом CPU AMD Zen.


Утечка возможна даже в том случае, если на компьютере установлены все средства защиты от известных атак через спекулятивное выполнение (вроде Spectre). Более того, скорость извлечения данных с помощью Inception составила 39 байтов в секунду: пароль в 16 символов можно вытащить за полсекунды.


Напомним, сегодня же мы сообщали о похожем векторе, но уже для современных линеек процессоров Intel — Downfall.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru