



Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Операторы программы-вымогателя Clop снова немного поменяли подход и теперь используют торренты для слива данных жертв. Специалисты считают, что новая тактика помогает киберпреступникам защищаться от действий правоохранителей, которые ликвидируют домены с опубликованными утечками.

Изначально Clop использовал для слива украденной информации Tor. В конце мая злоумышленники запустили атаки с эксплуатацией уязвимости нулевого дня в платформе MOVEit Transfer.

Проблема Tor заключалась в медленной скорости скачивания, это ощутимо ограничивало атакующих. Чтобы решить вопрос, кибервымогатели создали сайты в открытой Сети, однако и здесь были свои минусы.

Например, такие домены легко находятся правоохранительными органами. Соответственно, им ничего не мешает оперативно ликвидировать ресурсы вместе со всеми данными.

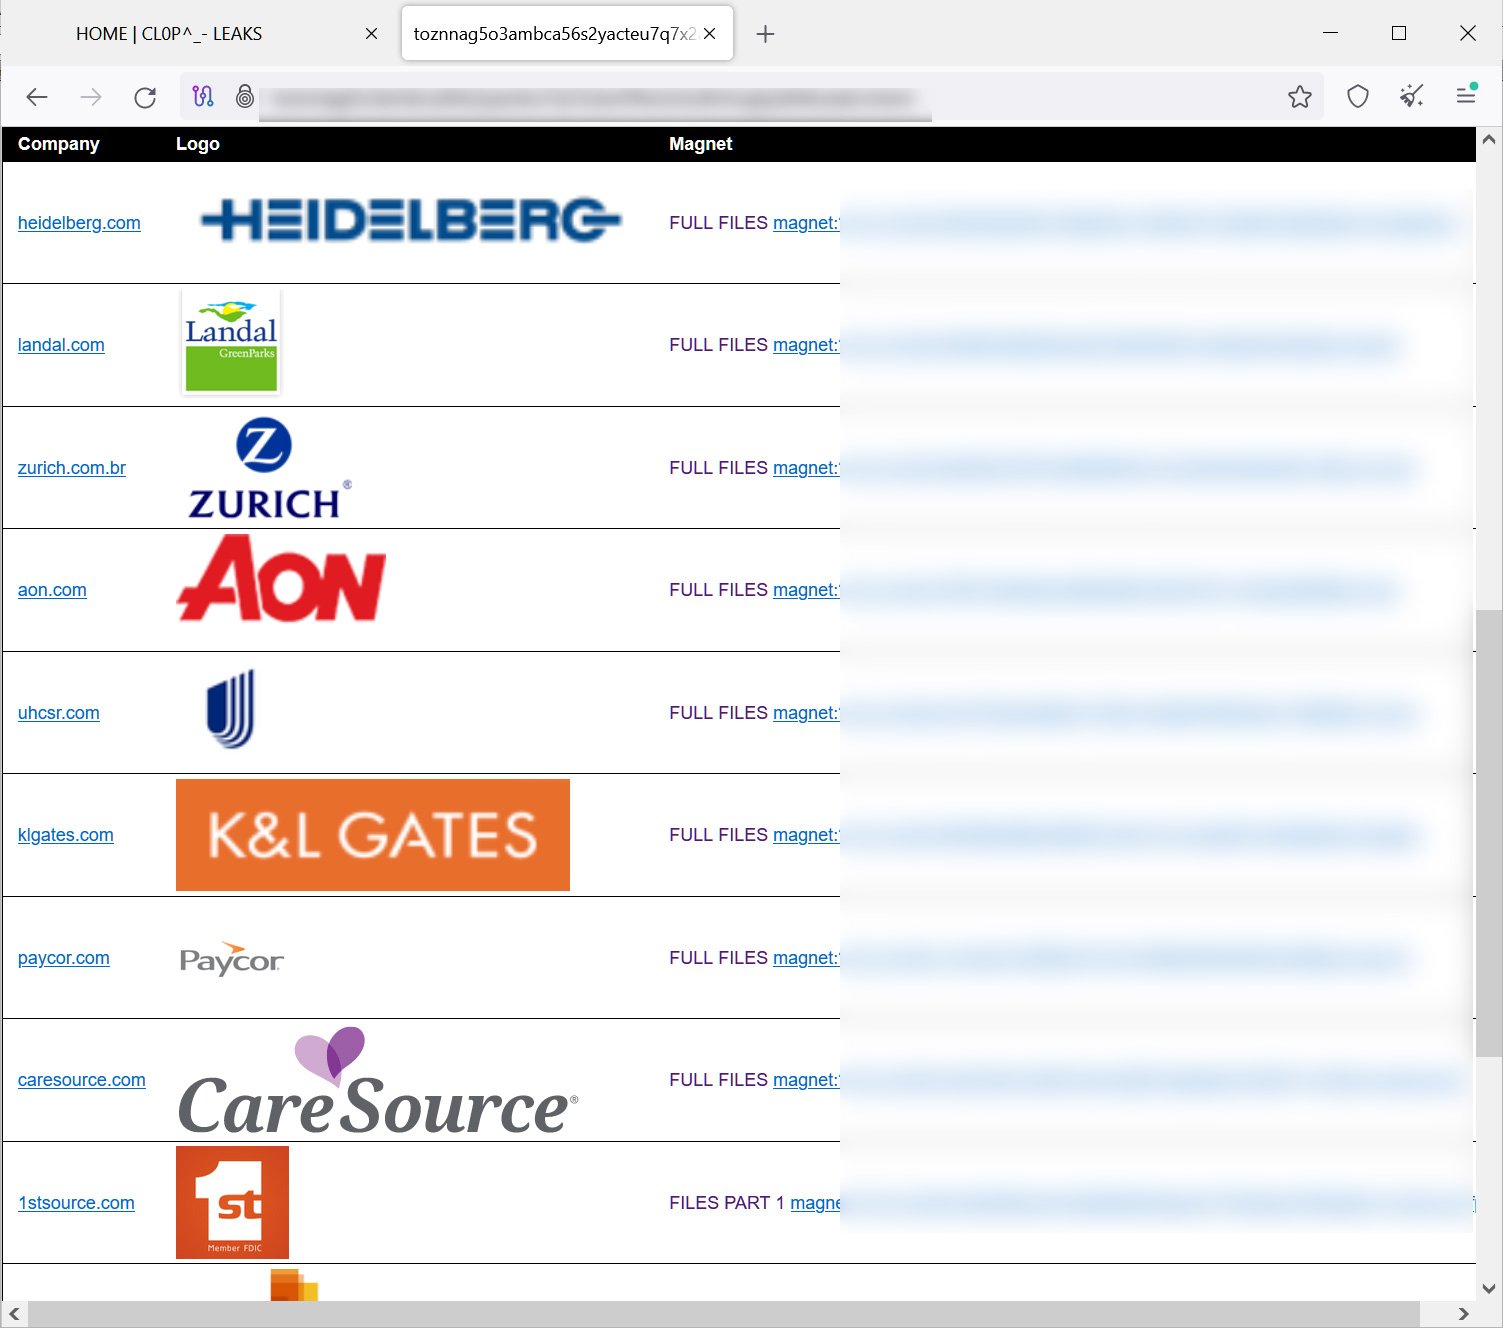
И тут находчивые киберпреступники нашли новое решение: Clop начал использовать торренты для распространения скомпрометированных данных. Первым на изменения в тактике атакующих обратил внимание Доминик Альвиери.

В частности, исследователь отметил, что торренты были созданы пока для 12 жертв, включая Aon, K & L Gates, Putnam, Delaware Life, Zurich Brazil и Heidelberg. Операторы шифровальщика также подняли Tor-сайт, на котором можно найти инструкции по использованию торрент-клиента.


Поскольку принцип торрентов построен на P2P, скорость передачи данных гораздо выше, чем у Tor. Например, в BleepingComputer провели тесты, показавшие 5,4 мегабит в секунду (Mbps).

Что самое важное для киберпреступников: децентрализованный метод помогает уйти от правоохранителей. Даже если первое раздающее лицо удастся вывести в офлайн, злоумышленники могут использовать новое устройство.

Напомним, в марте Clop засветился в связи с громким киберинцидентом. Hitachi Energy подтвердила утечку данных после атаки вымогателя.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru