



Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Специалисты пророчат скорое пополнение числа легитимных файлов в Windows, которые могут использоваться в киберпреступных целях. В частности, эксперты отмечают потенциальную угрозу исполняемых файлов Microsoft Outlook и Access, а также бинарников Microsoft Office.

Такие файлы называются LOLBAS — Living-off-the-Land Binaries and Scripts. Проблема в том, что эти родные для Windows файлы можно использовать для загрузки и запуска пейлоадов, не вызывая при этом срабатывания защитных механизмов.

На посвящённой LOLBAS странице перечислены более 150 бинарников, библиотек и скриптов, связанных с Windows. Все они в той или иной степени могут выполнять задачи злоумышленников.

Нир Чако, один из исследователей в Pentera, недавно заинтересовался поиском новых LOLBAS, а именно — пакетом Microsoft Office:


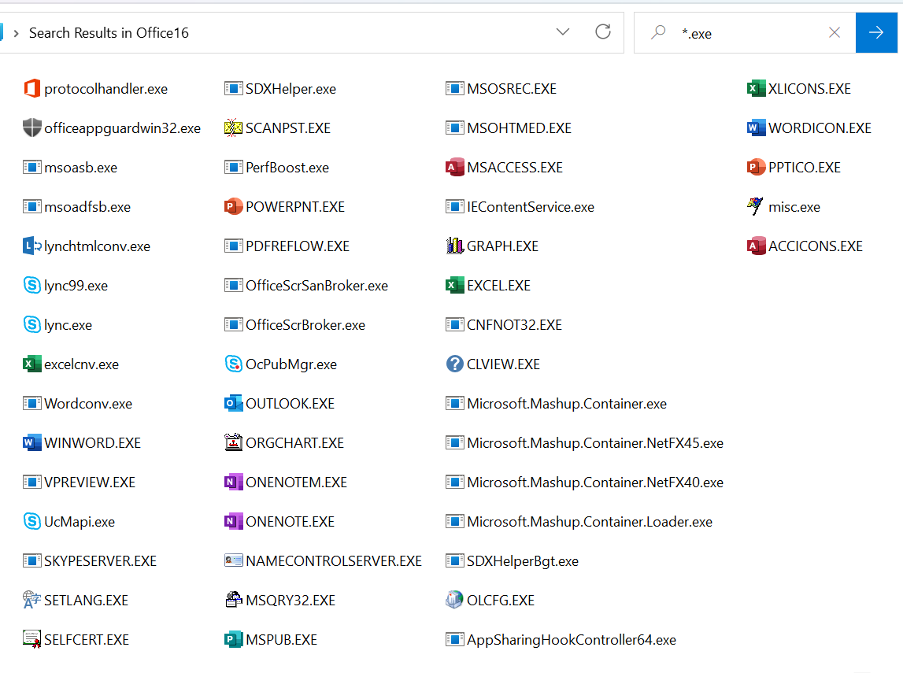
Он протестировал все исполняемые файлы и выделил три: MsoHtmEd.exe, MSPub.exe и ProtocolHandler.exe. По словам Чако, они могут использоваться для загрузки сторонних файлов, а значит, полностью попадают под определение LOLBAS.

Специалист поделился с изданием BleepingComputer видеороликом, в котором демонстрируется GET-запрос от MsoHtmEd, пытающийся загрузить тестовый файл:


«Используя такой автоматизированный метод, мы смогли выявить ещё шесть загрузчиков! В общей сложности — девять! Это, по сути, прирост в 30% к списку LOLBAS», — объясняет сам Чако.

Позже стало понятно, что Pentera нашла 11 новых файлов с функциональностью, позволяющей загрузить и запустить сторонний файл. Вот они:

LOLBAS Функциональность Статус в проекте LOLBAS
ProtocolHandler Скачивание Принято
MSPub Скачивание Принято
MsoHtmEd Скачивание, Выполнение Принято
PresentationHost Скачивание Принято
ConfigSecurityPolicy Скачивание Принято
InstallUtil Скачивание Принято
MSHta Скачивание Принято
Outlook Скачивание Отправлен запрос
MSAccess Скачивание Отправлен запрос
Sftp Выполнение Отправлен запрос
Scp Выполнение Отправлен запрос
Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru