



Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Злоумышленники используют фейковое Android-приложение «SafeChat» для заражения владельцев мобильных устройств шпионским софтом. Задача — выкрасть данные геолокации и текстовые сообщения из мессенджеров.

Как отметили специалисты CYFIRMA, Android-шпион является одним из вариантов вредоноса Coverlm, который заточен под кражу данных из Telegram, Signal, WhatsApp и Viber.

Чтобы ввести жертв в заблуждение и заставить установить фейковый мессенджер, киберпреступники прибегают к социальной инженерии. Пользователям объясняют, что это нужно для более безопасного общения.

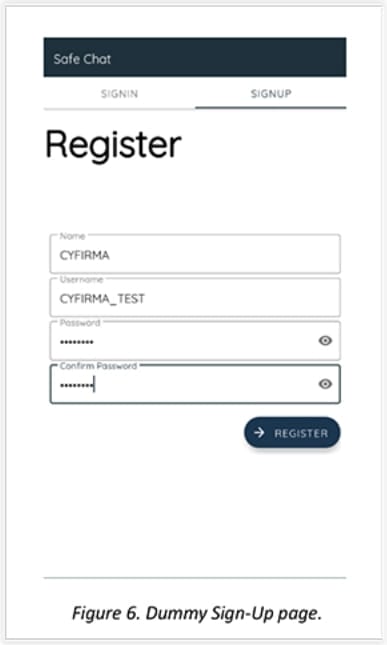
Интерфейс SafeChat выглядит вполне правдоподобно и даже проводит жертву через процесс регистрации. Что должно насторожить пользователя: приложение запрашивает доступ к Accessibility Services, специальным возможностям операционной системы Android.


Подозрительными также кажутся запросы на доступ к списку контактов, СМС-сообщениям, журналу звонков, внешнему хранилищу и точной геолокации устройства.

Более того, приложение просит пользователя исключить его из списка подсистемы Android, отвечающей за оптимизацию батареи. Это нужно вредоносу для того, чтобы его процесс случайно не завершили в фоновом режиме.

«Снипет из файла Android Manifest дал нам понять, что авторы приложения оснастили его функциональностью, отвечающей за взаимодействие с другими мессенджерами», — пишет CYFIRMA в отчёте.

«Это взаимодействие происходит с помощью разрешения OPEN_DOCUMENT_TREE».

Специальный модуль для извлечения данных отправляет всю собранную информацию на командный сервер, находящийся под управлением злоумышленников.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru