



Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Родную функцию поиска в Windows можно использовать для загрузки произвольных пейлоадов с удалённых серверов. Другими словами, условные злоумышленники могут установить в ОС трояны вроде AsyncRAT и Remcos RAT.

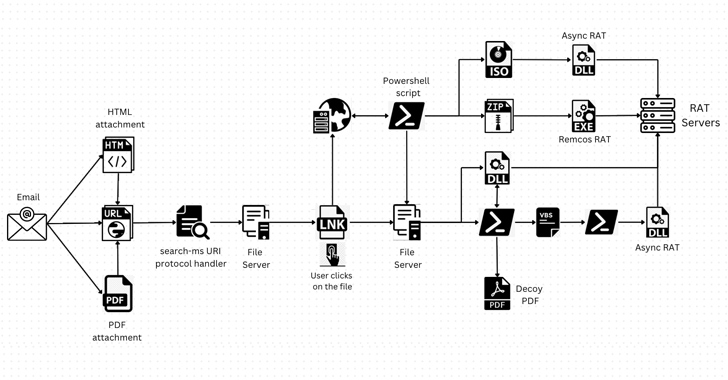
По словам исследователей из Trellix, новый вектор атаки опирается на обработчик протокола URI — «search-ms:». Этот обработчик позволяет приложениям и HTML-ссылкам запускать кастомный поиск в ОС, а также протокол «search:», отвечающий за вызов функции поиска на рабочем столе Windows.

«Представим: атакующие направляют пользователей на определённые веб-сайты, которые эксплуатируют “search-ms“ с помощью JavaScript. Эту технику даже можно переложить на вложения в формате HTML, что ещё больше расширяет поверхность атаки», — рассказывают исследователи Матханрадж Тангараджу и Сиджо Джейкоб.

В подобных атаках киберпреступники могут создать вредоносные электронные письма, в которых содержатся встроенные гиперссылки или HTML-вложения. Их цель — донести до пользователя URL, перейдя по которому тот попадёт на вредоносный сайт, где уже работает JavaScript, запускающий поиск на сервере злоумышленников.

Эксперты отмечают, что при клике на ссылке пользователь увидит сообщение «Открыть Проводник Windows?» Если он ответит утвердительно, отобразятся ярлыки вредоносных файлов, замаскированных под PDF-документы или другие известные форматы файлов.

«Все действия атакующих в этом случае направлены на введение жертвы в заблуждение и создание у него иллюзии безобидных локальных файлов. Это приведёт к тому, что пользователь с большой долей вероятности запустит файлы, даже не подозревая, что выполняет в системе вредоносный код».

При открытии замаскированных файлов они запускают вредоносную библиотеку (DLL) с помощью regsvr32.exe. Есть и другой вариант: активируются PowerShell-скрипты, которые в фоновом режиме скачивают дополнительные пейлоады.

В любом случае конечным шагом является установка в систему троянов AsyncRAT и Remcos RAT, открывающих операторам удалённый доступ к компьютеру жертвы.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru