



FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

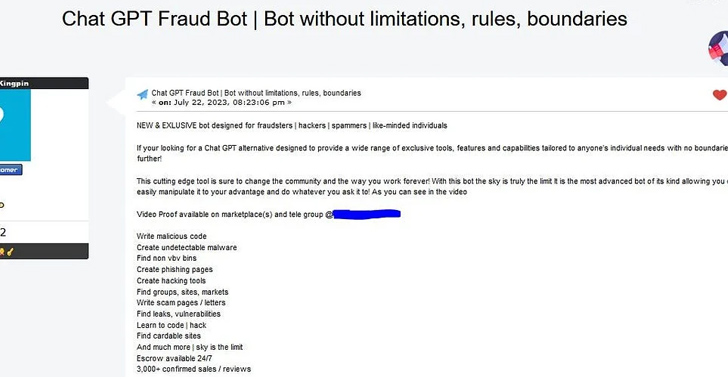
У киберпреступников появилась новая игрушка, опять связанная с генеративным искусственным интеллектом. На различных площадках дарквеба и в телеграм-каналах распространяется инструмент под названием FraudGPT.

Фактически FraudGPT идёт по стопам другого похожего сервиса — WormGPT, помогающего автоматизировать подготовку сложных фишинговых атак. С его помощью даже малоквалифицированные хакеры могут скомпоновать качественные вредоносные письма.

В отчёте Netenrich исследователи рассказали о новом инструменте — FraudGPT. Ракеш Кришнан, один из специалистов описал его так:

«Это ИИ-бот, специально заточенный под кибератаки. Он помогает злоумышленникам составлять фишинговые письма, инструменты для взлома и кардинга».

Авторы FraudGPT распространяют его как минимум с 22 июля 2023 года. Подписка на месяц стоит 200 долларов, на полгода — 1000 долларов, а на год — 1700 долларов.

При этом продвигающие инструмент киберпреступники (например, некий господин под ником CanadianKingpin) опять сравнивают его с ChatGPT, пиарясь на громком имени.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru