



Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Новая вредоносная программа для macOS, получившая имя Realst, используется в масштабной кампании против владельцев «яблочных» компьютеров. Последние варианты зловреда даже поддерживают macOS 14 Sonoma, которая в настоящее время проходит бета-тестирование.

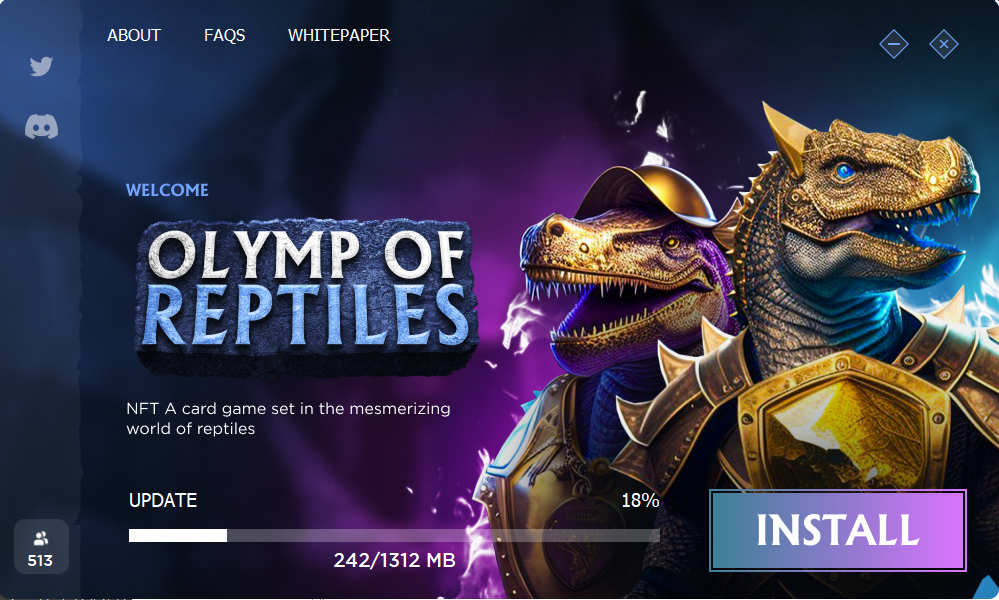
Realst обнаружил исследователь в области кибербезопасности под ником iamdeadlyz. Операторы доставляют его пользователям Windows и macOS под видом игр Brawl Earth, WildWorld, Dawnland, Destruction, Evolion, Pearl, Olymp of Reptiles и SaintLegend.

Эти игровые проекты рекламируются в соцсетях, при этом злоумышленники отправляют «коды доступа» в личных сообщениях. Потенциальной жертве предлагают загрузить фейковый игровой клиент с подозрительного сайта.

Дополнительно коды доступа позволяют операторам Realst отсеять исследователей и аналитиков, направляя на загрузку вредоноса исключительно доверчивых пользователей.

На деле же установщики заражают устройства вредоносной программой, нацеленной на кражу конфиденциальных данных. Для Windows используется знаменитый RedLine, а для macOS — Realst. Эти трояны вытаскивают пароли из браузера жертвы и данные криптовалютных кошельков.


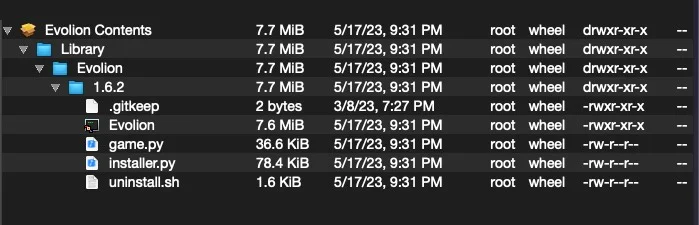
Realst поставляется пользователям «маков» в виде PKG-инсталляторов или образов DMG, в которых содержатся файлы Mach-O. Обещанных игр эксперты SentinelOne не нашли.


Файл «game.py» представляет собой кросс-платформенный троян, заточенный на кражу паролей из браузера Firefox. Помимо «лисы», данные вытаскиваются из Chrome, Opera, Brave, Vivaldi и Telegram. Интересно, что ни один семпл не берёт в оборот Safari.

«Большинство образцов пытаются достать пароли с помощью спуфинга osascript и AppleScript. Кроме того, все они проверяют наличие виртуальной среды», — объясняют в SentinelOne.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru