



Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Новая вредоносная программа для macOS, получившая имя Realst, используется в масштабной кампании против владельцев «яблочных» компьютеров. Последние варианты зловреда даже поддерживают macOS 14 Sonoma, которая в настоящее время проходит бета-тестирование.

Realst обнаружил исследователь в области кибербезопасности под ником iamdeadlyz. Операторы доставляют его пользователям Windows и macOS под видом игр Brawl Earth, WildWorld, Dawnland, Destruction, Evolion, Pearl, Olymp of Reptiles и SaintLegend.

Эти игровые проекты рекламируются в соцсетях, при этом злоумышленники отправляют «коды доступа» в личных сообщениях. Потенциальной жертве предлагают загрузить фейковый игровой клиент с подозрительного сайта.

Дополнительно коды доступа позволяют операторам Realst отсеять исследователей и аналитиков, направляя на загрузку вредоноса исключительно доверчивых пользователей.

На деле же установщики заражают устройства вредоносной программой, нацеленной на кражу конфиденциальных данных. Для Windows используется знаменитый RedLine, а для macOS — Realst. Эти трояны вытаскивают пароли из браузера жертвы и данные криптовалютных кошельков.


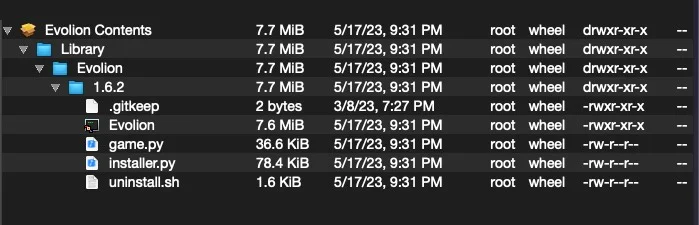
Realst поставляется пользователям «маков» в виде PKG-инсталляторов или образов DMG, в которых содержатся файлы Mach-O. Обещанных игр эксперты SentinelOne не нашли.


Файл «game.py» представляет собой кросс-платформенный троян, заточенный на кражу паролей из браузера Firefox. Помимо «лисы», данные вытаскиваются из Chrome, Opera, Brave, Vivaldi и Telegram. Интересно, что ни один семпл не берёт в оборот Safari.

«Большинство образцов пытаются достать пароли с помощью спуфинга osascript и AppleScript. Кроме того, все они проверяют наличие виртуальной среды», — объясняют в SentinelOne.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru