



Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Новая вредоносная программа для macOS, получившая имя Realst, используется в масштабной кампании против владельцев «яблочных» компьютеров. Последние варианты зловреда даже поддерживают macOS 14 Sonoma, которая в настоящее время проходит бета-тестирование.

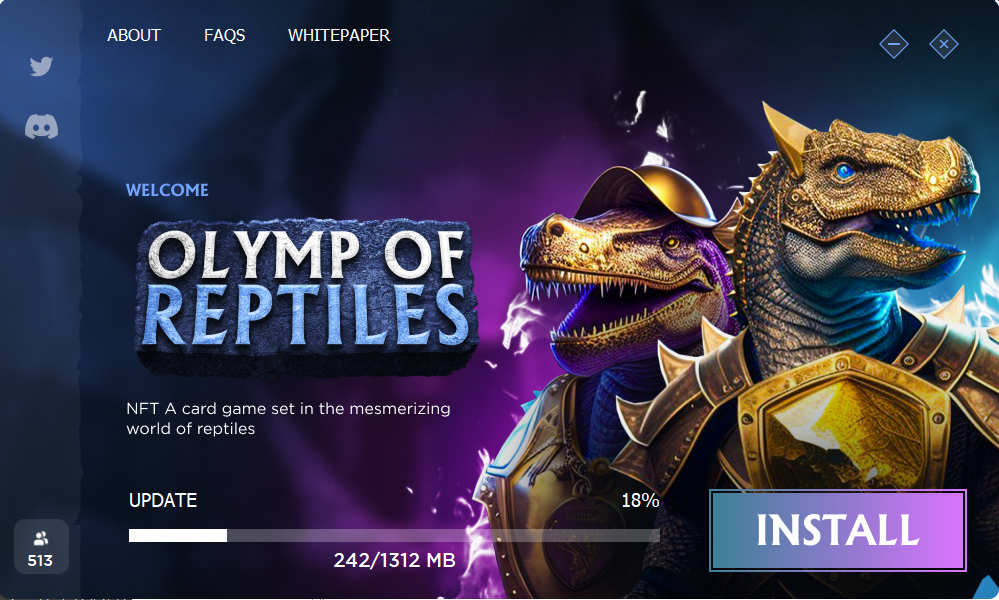
Realst обнаружил исследователь в области кибербезопасности под ником iamdeadlyz. Операторы доставляют его пользователям Windows и macOS под видом игр Brawl Earth, WildWorld, Dawnland, Destruction, Evolion, Pearl, Olymp of Reptiles и SaintLegend.

Эти игровые проекты рекламируются в соцсетях, при этом злоумышленники отправляют «коды доступа» в личных сообщениях. Потенциальной жертве предлагают загрузить фейковый игровой клиент с подозрительного сайта.

Дополнительно коды доступа позволяют операторам Realst отсеять исследователей и аналитиков, направляя на загрузку вредоноса исключительно доверчивых пользователей.

На деле же установщики заражают устройства вредоносной программой, нацеленной на кражу конфиденциальных данных. Для Windows используется знаменитый RedLine, а для macOS — Realst. Эти трояны вытаскивают пароли из браузера жертвы и данные криптовалютных кошельков.


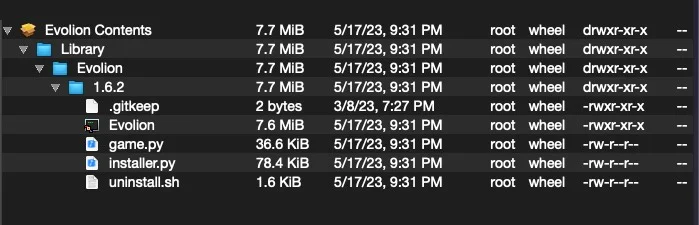
Realst поставляется пользователям «маков» в виде PKG-инсталляторов или образов DMG, в которых содержатся файлы Mach-O. Обещанных игр эксперты SentinelOne не нашли.


Файл «game.py» представляет собой кросс-платформенный троян, заточенный на кражу паролей из браузера Firefox. Помимо «лисы», данные вытаскиваются из Chrome, Opera, Brave, Vivaldi и Telegram. Интересно, что ни один семпл не берёт в оборот Safari.

«Большинство образцов пытаются достать пароли с помощью спуфинга osascript и AppleScript. Кроме того, все они проверяют наличие виртуальной среды», — объясняют в SentinelOne.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru