



Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Проверка, проведенная НКО Shadowserver Foundation, показала, что тысячи доступных из интернета серверов Citrix Netscaler ADC и Gateway содержат критическую уязвимость, для которой вендор выкатил экстренный патч неделю назад.

Согласно бюллетеню Citrix, проблема безопасности CVE-2023-3519 (9,8 балла CVSS) позволяет удаленно выполнить произвольный код в системе. Эксплойт не требует аутентификации и возможен, когда сервер сконфигурирован как шлюз (VPN-сервер или клиент, ICA-прокси, RDP-прокси) либо виртуальный сервер аутентификации (AAA).

Заплатка для контроллеров приложений и шлюзов безопасности, ранее продававшихся под брендом Netscaler, была в срочном порядке выпущена 18 июля. Пользователей призвали как можно скорее установить обновления, так как злоумышленники уже используют уязвимость в атаках.

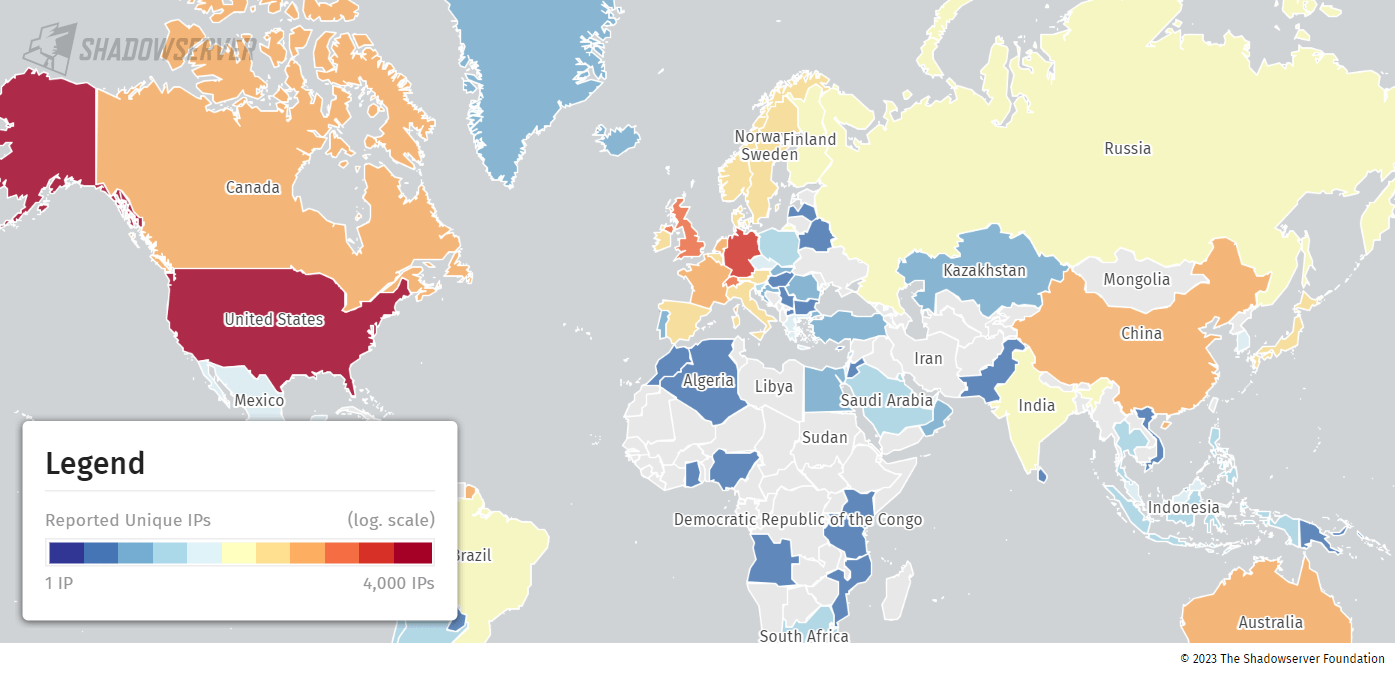
Через пару дней участники Shadowserver Foundation поискали в интернете Citrix-серверы и обнаружили, что 15 тыс. экземпляров Netscaler ADC и Gateway непропатчены и уязвимы к эксплойту CVE-2023-3519. Большинство таких потенциальных мишеней расположены в США, Германии и Великобритании.


Идентификация осуществлялась по наличию данных о версии (хеша пакета). Поскольку Citrix недавно перестала указывать эту информацию, некоторые уязвимые экземпляры софта не вошли в собранную статистику.

Американское Агентство по кибербезопасности (CISA) опубликовало алерт о CVE-2023-3519, в котором сказано, что в июне данная уязвимость засветилась как 0-day в атаке на объект критической инфраструктуры США. После отработки эксплойта в систему был сброшен веб-шелл, позволяющий добраться до Active Directory с целью сбора и вывода конфиденциальных данных. К счастью, попытка горизонтального перемещения сорвалась: сеть оказалась сегментированной, и несанкционированный доступ к контроллеру домена был успешно заблокирован.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru