



Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Минувшей весной специалисты Центра кибербезопасности F.A.C.C.T. выявили в рунете очередную криптоджекинг-кампанию. В качестве ловушки использовался сайт-словарь синонимов русского языка, ежемесячно собирающий более 5 млн визитов.

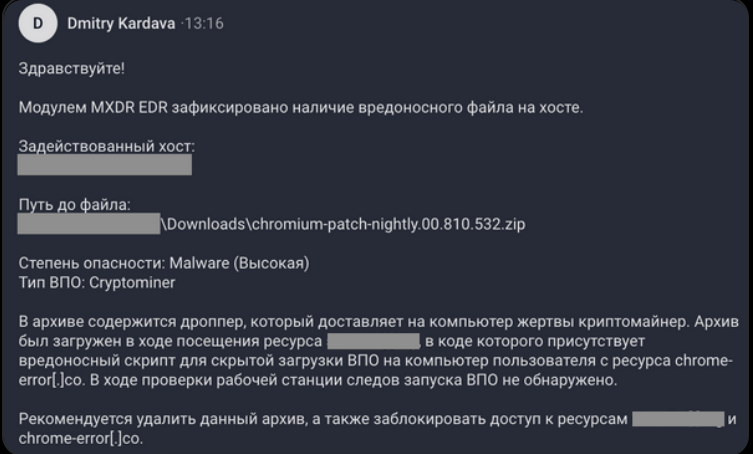
Поводом для расследования послужили вредоносные архивы, обнаруженные решением F.A.C.C.T. MXDR на рабочих станциях Windows нескольких компаний-клиентов. Имена файлов выглядели подозрительно: chromium-patch-nightly.00.<три случайных цифры>.<три случайных цифры>.zip.

Анализ показал, что во всех случаях сторонний объект скачивался в папку загрузок (Downloads). Источник помогли выявить артефакты браузера, им оказался популярный русскоязычный сайт-словарь: злоумышленники внедрили скрипт, запускающий процесс установки майнера на компьютерах посетителей.

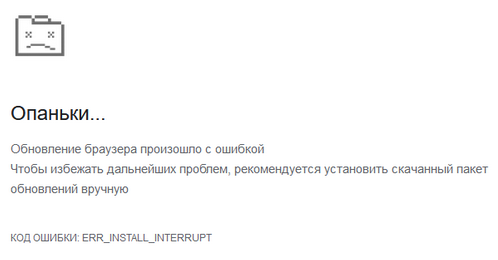
Перейдя на ресурс, чтобы подобрать синоним, визитер видел страницу ошибки Google Chrome. Параллельно в неотображаемый iframe загружался вредоносный архив с сайта chrome-error[.]co. Примечательно, что ссылка на файл, отправляемая на хост посетителя, создается на лету и через четыре секунды уничтожается.


В коде страницы <сайт словаря>/s/<слово> эксперты обнаружили функциональный блок, отвечающий за подгрузку скрипта с IPFS-узла, доступного через Pinata Cloud, а также его исполнение. Этот сценарий скачивает другой скрипт, который проверяет тип ОС и браузера, и, если это Windows и Chrome, подгружает blob-объект (через тот же шлюз Pinata) для отображения обманной страницы-ошибки.

Вредоносный архив содержит дроппер криптомайнера — payload.exe, который после скачивания переименовывается в chromium-patch-nightly.*.exe. Следы его запуска на зараженных хостах (в журналах событий) отсутствовали — по всей видимости, из-за того, что EDR-агент в составе F.A.C.C.T. MXDR автоматом заблокировал исполнение и переместил вредоносный файл в карантин.

Во избежание развития инцидента исследователи провели оповещение клиентов, предоставив общий контекст и рекомендации. Вредоносный скрипт уже убран с сайта-словаря, и популярный ресурс больше не опасен.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru