



Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Компания Sophos, занимающаяся кибербезопасностью, стала объектом подражания для злоумышленников. Операторы программы-вымогателя, распространяющие своё детище по модели «шифровальщик как услуга», используют имя SophosEncrypt.

На атаки подражателей указали исследователи из MalwareHunterTeam. Изначально специалисты даже думали, что Sophos действительно запустила операцию ред тиминга.

Реагируя на эти сообщения, команда Sophos X-Ops уточнила, что не имеет отношения к шифровальщику. В настоящее время компания расследует атаки SophosEncrypt.

«Ранее мы наши образец на VirusTotal и с тех пор проводим собственное расследование. Предварительные выводы говорят о том, что продукт Sophos InterceptX защищает от семплов этого шифровальщика», — пишет в одном из твитов Sophos.

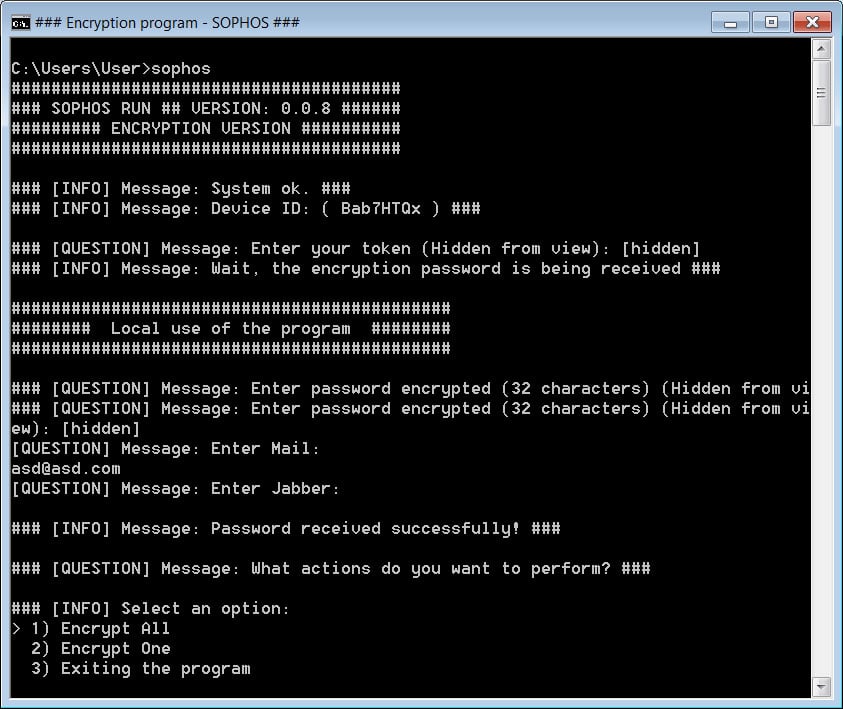
По данным экспертов, вымогатель SophosEncrypt написан на Rust и использует путь C:\Users\Dubinin\ для хранения своих файлов. После запуска вредонос предлагает оператору ввести токен жертвы, который, судя по всему, сначала нужно получить в панели управления вымогателем.

При вводе токена зловред подключается к 179.43.154.137:21119 для проверки актуальности указанной информации. Кстати, эту валидацию можно обойти, просто отключившись от Сети — тогда шифровальщик будет работать в офлайн-режиме.

Далее оператор должен указать адрес электронной почты, jabber и 32-значный пароль. Последний используется как часть алгоритма шифрования. После этого вымогатель предложит зашифровать либо один файл, либо устройство целиком:


Вредоносная программа использует шифрование AES256-CBC, а к пострадавшим файлам добавляет расширение sophos. Sophos уже подготовила отдельный отчёт, посвящённый этой киберугрозе.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru