



В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

Предприимчивые злоумышленники взламывают IP-камеры Hikvision, установленные в спальнях и детских, и за плату расшаривают доступ к трансляциям, используя телеграм-каналы. Семь таких разноязычных групп уже заблокированы.

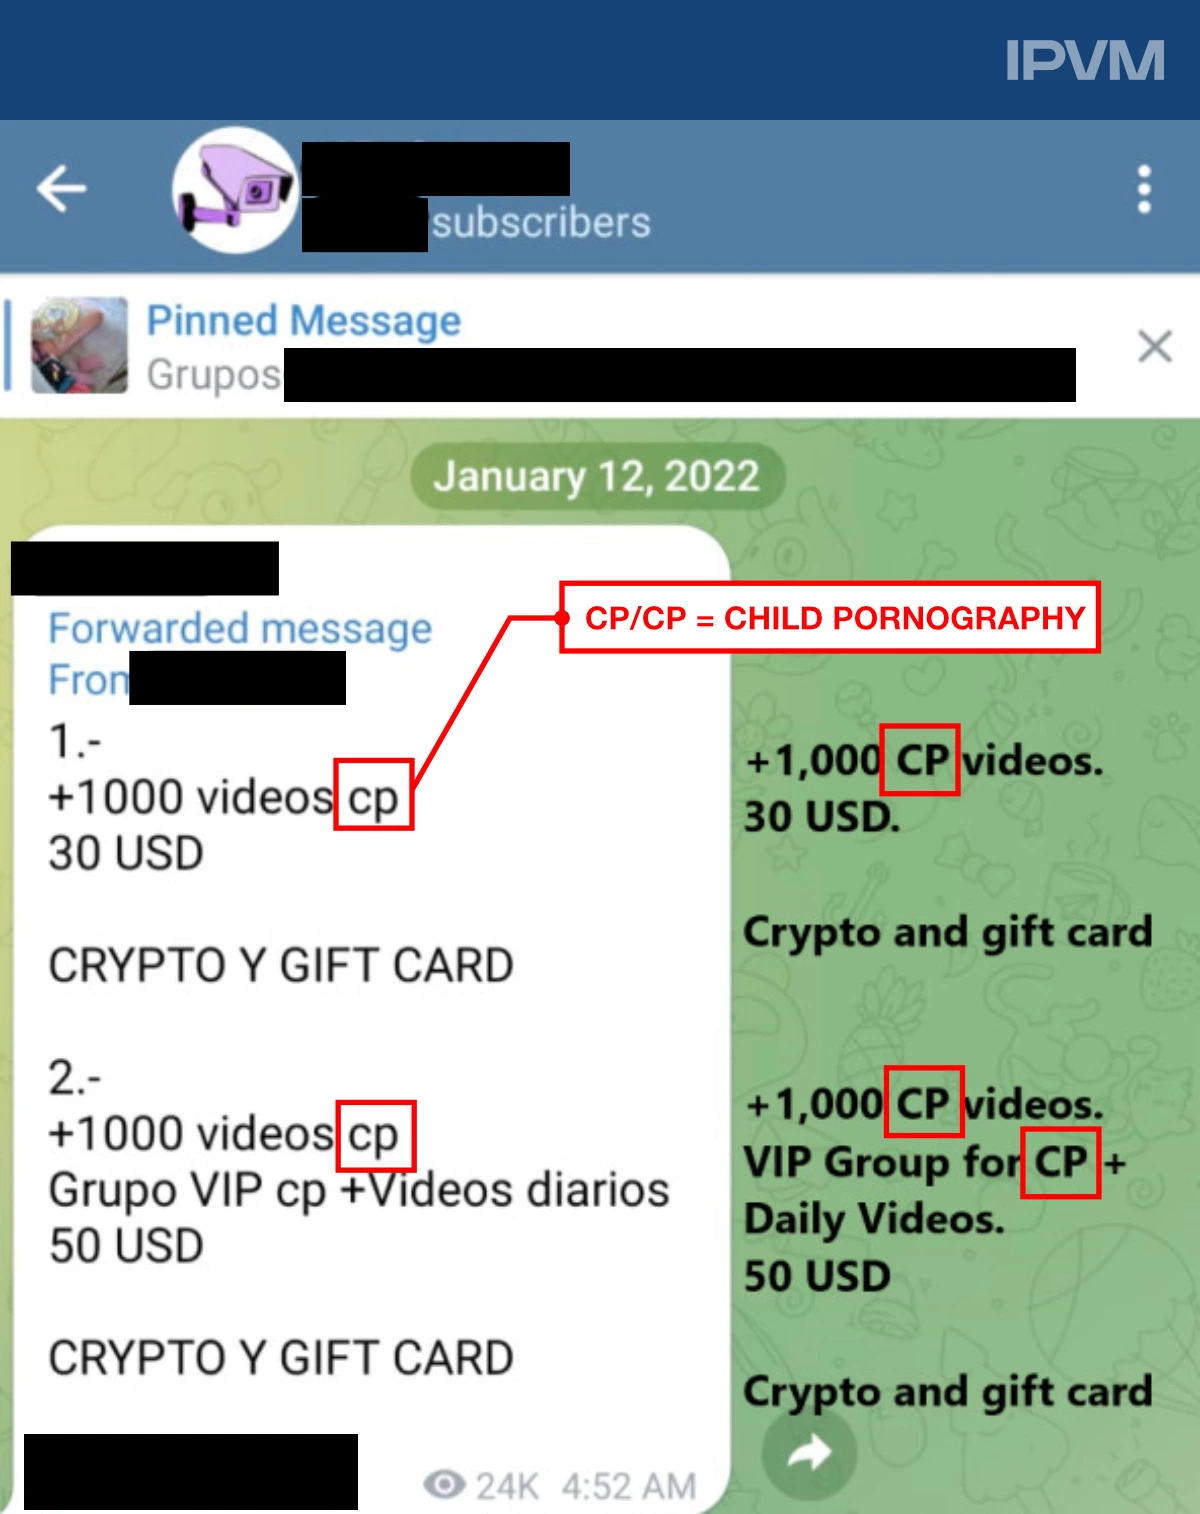
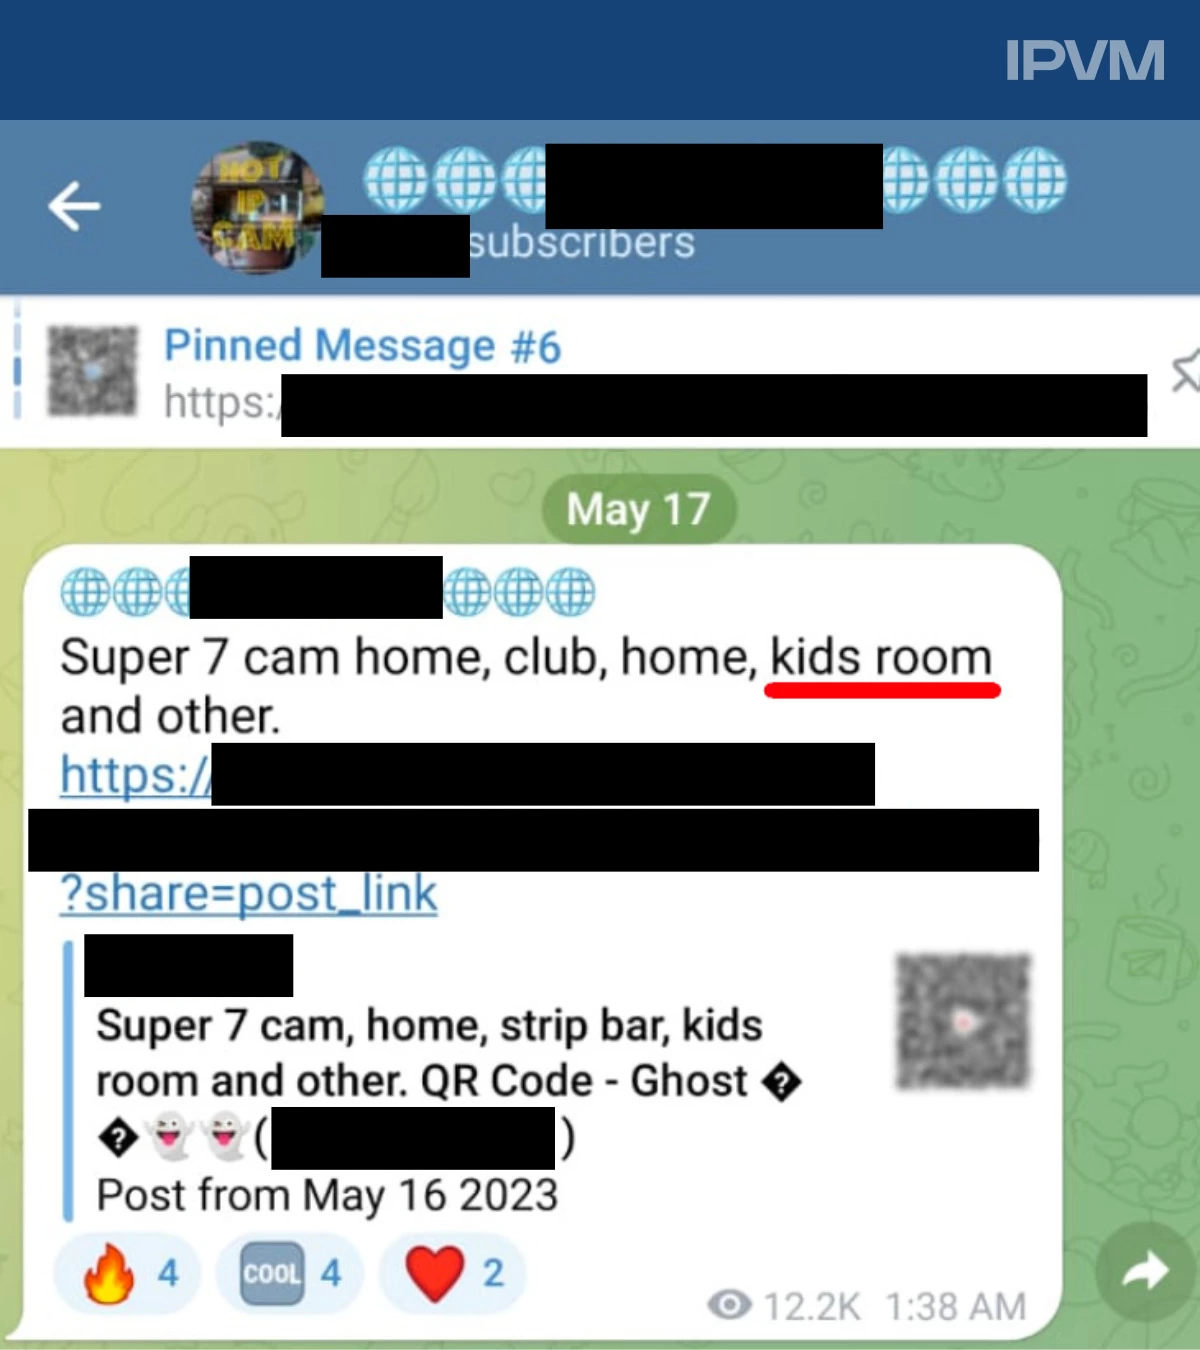
Массовый вброс в Telegram объявлений о продаже доступа к подобному интиму обнаружили аналитики рынка видеонаблюдения из IPVM. Чтобы привлечь потенциальных покупателей, авторы сообщений используют такие обозначения «товара», как cp (child porn, детская порнография), kids room (детская), family room (гостиная), bedroom of a young girl (девичья спальня), nursing mother (кормящая мать).

География выставленных на продажу видеофидов редко упоминается; исследователям удалось установить лишь несколько стран-источников: Россия, Израиль, Украина и Вьетнам. Для расшаривания доступа продавцы используют в основном возможности приложения Hik-Connect, в частности его генератор QR-кодов.

Исследователи уведомили ФБР о своих находках, но перед этим попытались поставить в известность Hikvision. В ответ на обращение IPVM китайский производитель IP-камер выдал гневную тираду, заявив, что его напрасно пытаются связать с детским порно. Авторы исследования бьют тревогу на ровном месте, их утверждения голословны и похожи на попытку подорвать честный бизнес.

Беспочвенность таких обвинений в адрес IPVM досказали действия Telegram: модераторы, против обыкновения, быстро отреагировали на сигнал и заблокировали все семь уличенных в злоупотреблении каналов. Некоторые из них успели собрать тысячи подписчиков.

Преступникам стало труднее искать покупателей, однако распространение и просмотр ворованных видеофидов это не остановит: те, кто уже купил доступ, его сохранили, а криминальные продажи можно перенести в другое место, например, в даркнет. Чтобы искоренить подобное предпринимательство, нужны решительные действия Hikvision: удаление провокационной функциональности из приложения и устранение уязвимостей в IP-камерах.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru