



В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

Предприимчивые злоумышленники взламывают IP-камеры Hikvision, установленные в спальнях и детских, и за плату расшаривают доступ к трансляциям, используя телеграм-каналы. Семь таких разноязычных групп уже заблокированы.

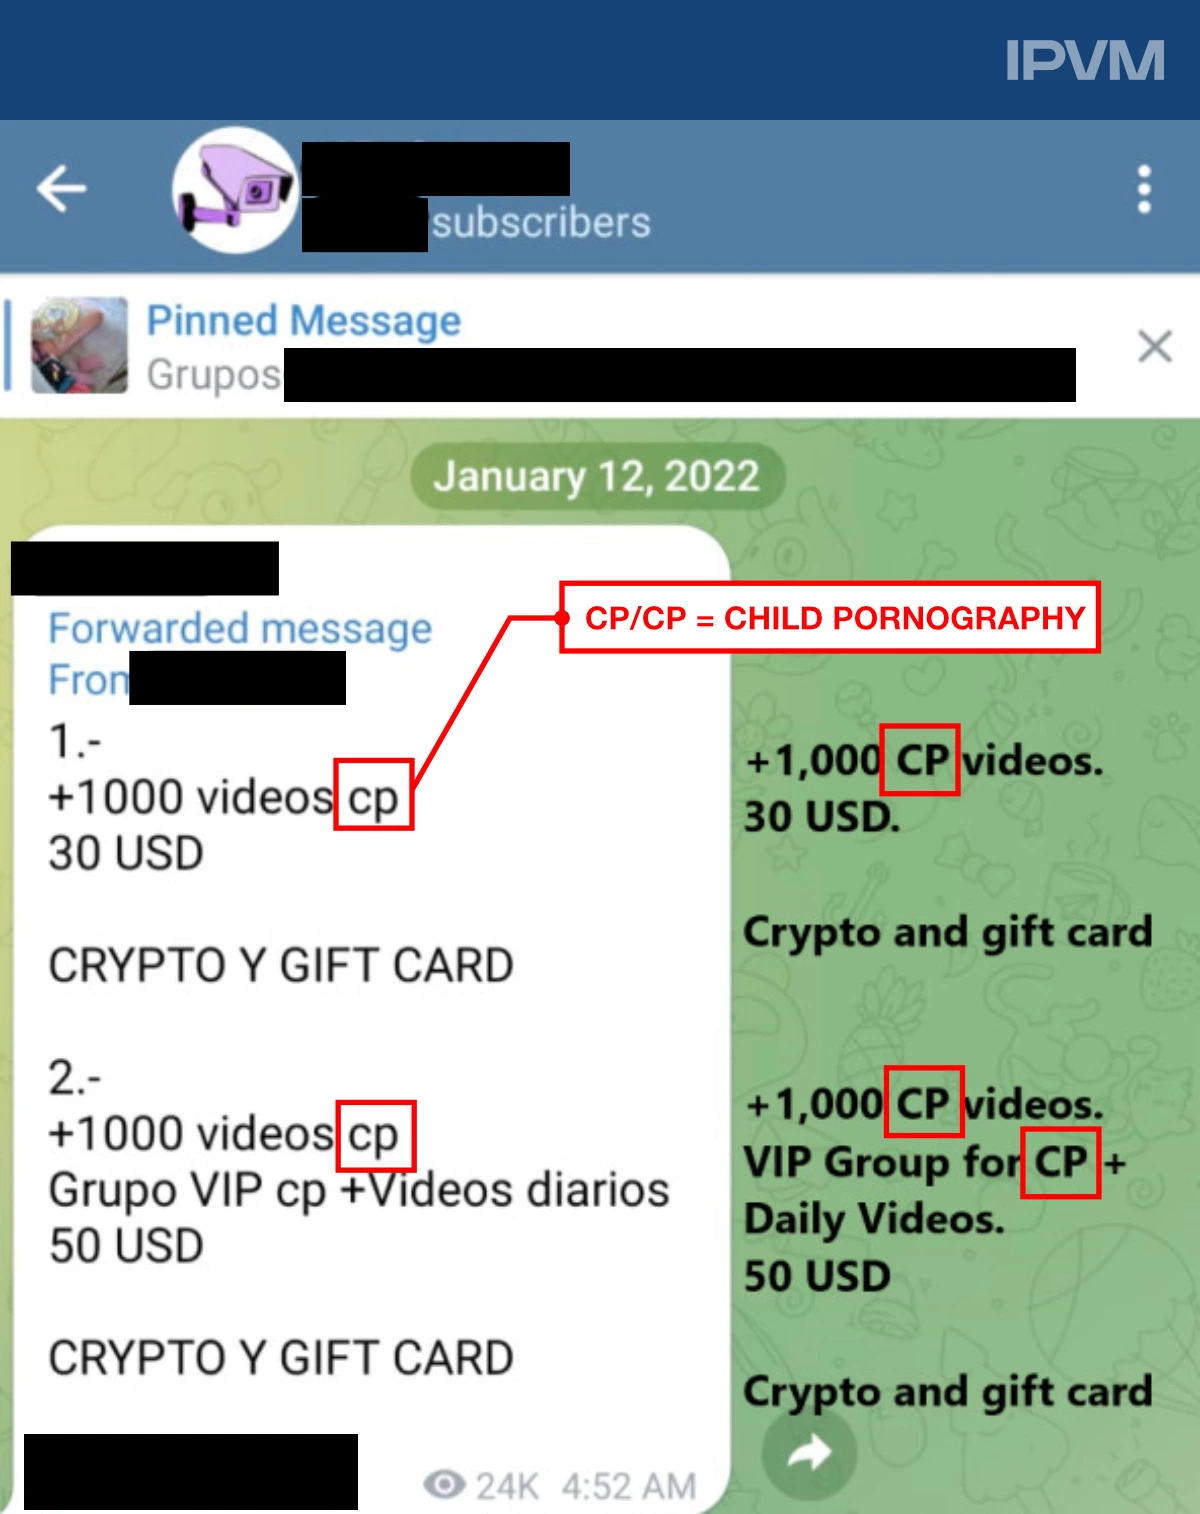
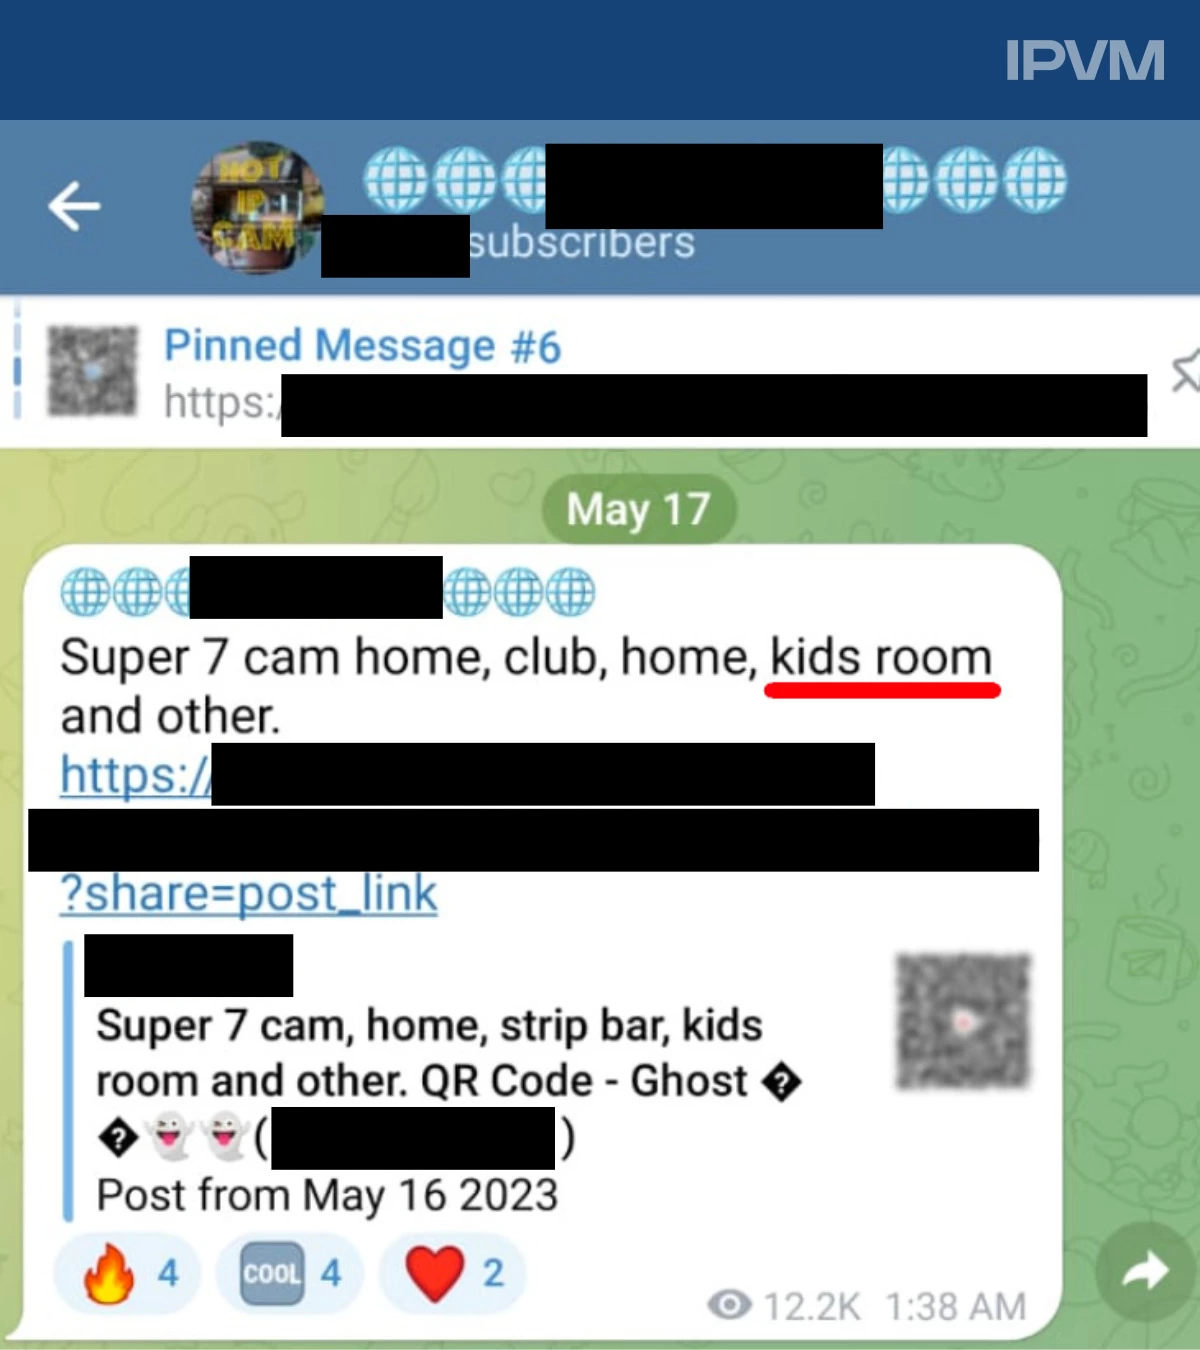
Массовый вброс в Telegram объявлений о продаже доступа к подобному интиму обнаружили аналитики рынка видеонаблюдения из IPVM. Чтобы привлечь потенциальных покупателей, авторы сообщений используют такие обозначения «товара», как cp (child porn, детская порнография), kids room (детская), family room (гостиная), bedroom of a young girl (девичья спальня), nursing mother (кормящая мать).

География выставленных на продажу видеофидов редко упоминается; исследователям удалось установить лишь несколько стран-источников: Россия, Израиль, Украина и Вьетнам. Для расшаривания доступа продавцы используют в основном возможности приложения Hik-Connect, в частности его генератор QR-кодов.

Исследователи уведомили ФБР о своих находках, но перед этим попытались поставить в известность Hikvision. В ответ на обращение IPVM китайский производитель IP-камер выдал гневную тираду, заявив, что его напрасно пытаются связать с детским порно. Авторы исследования бьют тревогу на ровном месте, их утверждения голословны и похожи на попытку подорвать честный бизнес.

Беспочвенность таких обвинений в адрес IPVM досказали действия Telegram: модераторы, против обыкновения, быстро отреагировали на сигнал и заблокировали все семь уличенных в злоупотреблении каналов. Некоторые из них успели собрать тысячи подписчиков.

Преступникам стало труднее искать покупателей, однако распространение и просмотр ворованных видеофидов это не остановит: те, кто уже купил доступ, его сохранили, а криминальные продажи можно перенести в другое место, например, в даркнет. Чтобы искоренить подобное предпринимательство, нужны решительные действия Hikvision: удаление провокационной функциональности из приложения и устранение уязвимостей в IP-камерах.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru