



Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Киберпреступники используют технологию WebAPK для установки вредоносных приложений на Android-смартфоны пользователей. После попадания на устройства такие программы собирают персональные данные жертвы.

О новом векторе атаки рассказали исследователи из CSIRT KNF. В опубликованном отчёте специалисты описывают действия злоумышленников так:

«Атака начинается с СМС-сообщения, призывающего пользователя обновить банковское приложение. В этом сообщении есть ссылка, ведущая на веб-ресурс, который поддерживает WebAPK. Именно с помощью этой технологии происходит установка на смартфон вредоноса».

Загруженный софт имитирует официальное приложение PKO Bank Polski — крупнейшего банка Польши с центральным офисом в Варшаве. Польская ИБ-компания RIFFSEC также упоминает атаки в одном из своих твитов.

Как известно, WebAPK позволяет пользователям устанавливать на устройства так называемые «прогрессивные веб-приложения» (progressive web app, PWA) без необходимости загружать их из Google Play Store.

«Когда владелец мобильного устройства устанавливает PWA в Google Chrome с помощью WebAPK, сервер подписывает APK. Процесс занимает определённое время, зато после этого браузер автоматически инсталлирует на устройство приложение», — объясняет сама Google в документации.

«Если имеется подпись APK от доверенных разработчиков, девайс устанавливает софт без отключения системы безопасности».

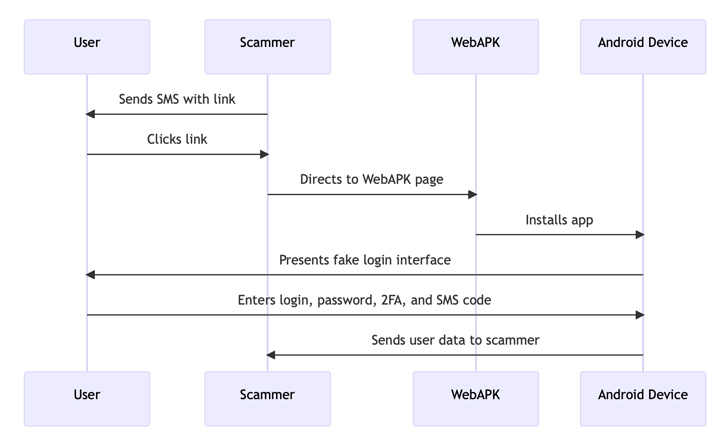
Согласно описанию специалистов, схема новых атак киберпреступников, использующих WebAPK, выглядит следующим образом:


Пакет фейкового банковского приложения проходит под именем «org.chromium.webapk.a798467883c056fed_v2». После установки софт требует ввести учётные данные и код двухфакторной аутентификации (2FA), которые сразу отправляются операторам.

Таким атакам сложно противостоять, отметили в CSIRT KNF, прежде всего потому, что на каждом девайсе WebAPK-приложения будут генерировать разные имена пакетов и контрольные суммы. Они динамически создаются движком Chrome, что затрудняет формирование индикаторов компрометации (IoC).

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru