



Шпионы XDSpy угрожают российским компаниям от имени МЧС

Шпионы XDSpy угрожают российским компаниям от имени МЧС

Шпионы XDSpy угрожают российским компаниям от имени МЧС

Вчера специалисты F.A.C.C.T. зафиксировали рассылку вредоносных писем от киберпреступной группировки XDSpy, нацеленную на российские организации. Известно, что эта группа специализируется на шпионаже.

Детектировать фишинговые письма помогла система F.A.С.С.T. Managed XDR. Среди потенциальных жертв киберпреступников был один из известных научно-исследовательских институтов.

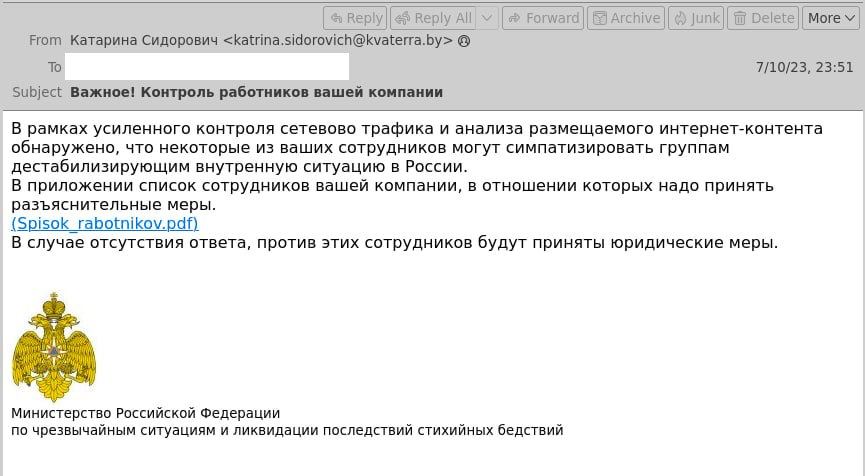
Для привлечения внимания мошенники используют интересную уловку: получателям предлагают посмотреть список сотрудников компании, которые связаны или симпатизируют группам, дестабилизирующим ситуацию в России.

Здесь хорошо работает рычаг угрозы, поскольку в случае отсутствия ответа злоумышленники обещают компании юридические меры. Пример вредоносного письма от имени МЧС выглядит так (скриншот F.A.С.С.T.):


В качестве того самого списка во вложении прикладывается файл в формате PDF — Spisok_rabotnikov.pdf. Само собой, помимо перечня абсолютно случайных людей, на компьютер жертвы загружается шпионский софт. Программа собирает все конфиденциальные данные и документы, до которых может дотянуться на устройстве.

Напомним, на днях специалисты Центра кибербезопасности F.A.C.C.T. выявили активность шифровальщика PyCrypter, атакующего российские компании под видом криптовалютного обменника с VPN.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru