



Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

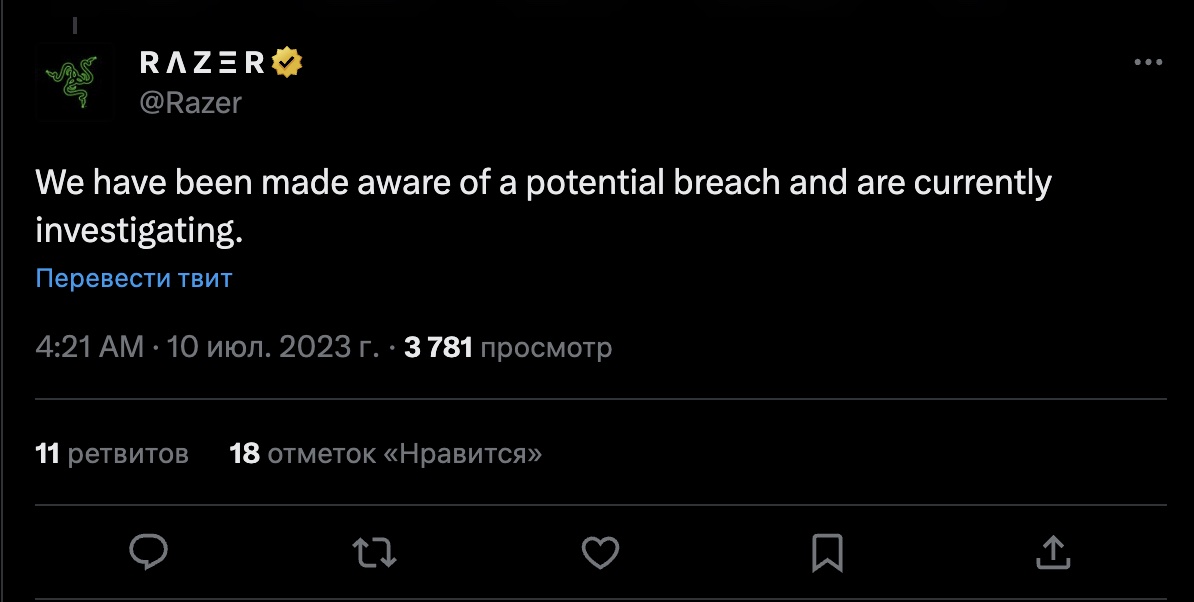
Компания Razer, разрабатывающая профессиональное оборудование для геймеров, прокомментировала слухи о масштабной утечке своих внутренних данных. Как заверил официальный аккаунт в Twitter, корпорация инициировала расследование киберинцидента.

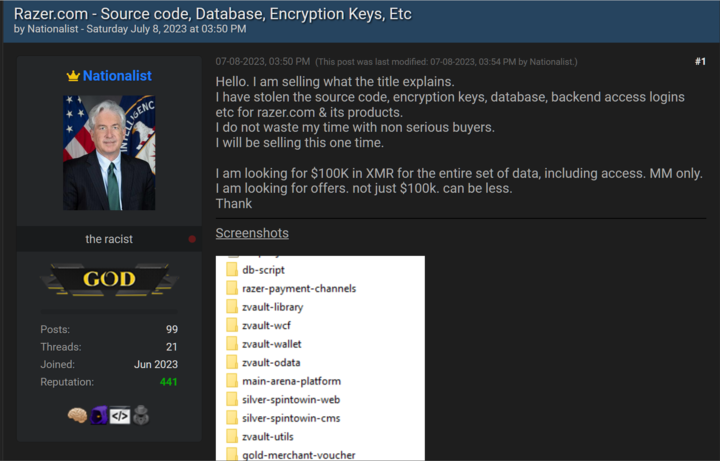
Информация об утечке появилась в конце прошлой недели. Неизвестный участник одного из хакерских форумов заявил, что ему удалось похитить исходный код, базу данных, ключ шифрования и доступ к бэкенду Razer.com.


Злоумышленник предлагал купить всё вышеперечисленное за 100 000 долларов в виде криптовалюты Monero (XMR). Всем заинтересованным предлагалось писать лично топикстартеру.

В подтверждение своих слов участник форума опубликовал скриншоты, на которых виден список якобы слитых файлов, а также адреса электронной почты и исходный код античит-системы. Кроме того, на скриншотах можно наблюдать детали API, балансы Razer Gold и многое другое.

Аналитики из компании FalconFeedsio первыми обратили внимание на пост киберпреступника и сообщили о возможной утечке сообществу. После этого представители Razer отреагировали на сообщения, заявив, что компания начала расследовать инцидент.


Специалисты BleepingComputer проанализировали часть утечки и пришли к выводу, что опубликованные аккаунты действительно принадлежат пользователям сайта Razer. Сам техногигант не стал дожидаться результатов расследования и сбросил пароли учётных записей юзеров.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru