


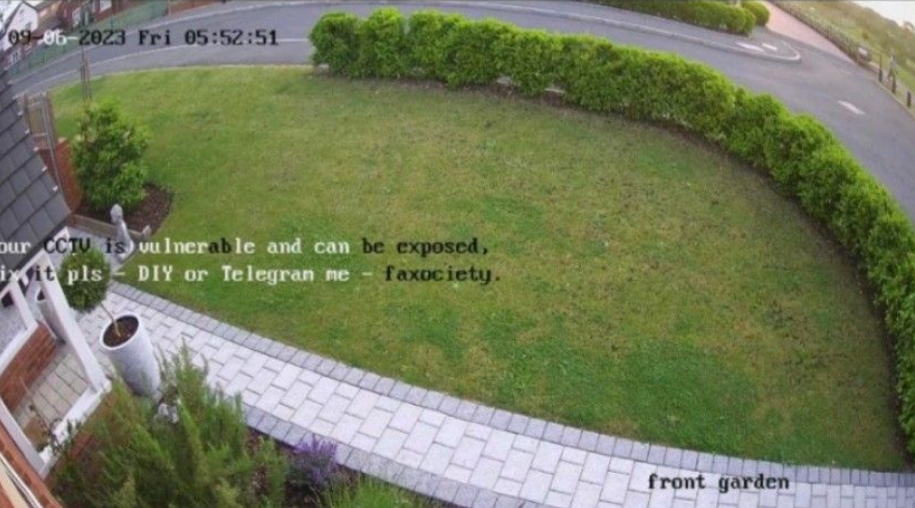

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Некто faxociety решил ускорить патчинг IoT на местах оригинальным способом. Он взламывает сетевые видеокамеры Hikvision с устаревшими прошивками и слабыми паролями и размещает на экране предупреждение с призывом исправить ситуацию.

Китайский производитель подтвердил активный эксплойт и рекомендует пользователям сменить пароли, а также отключить UPnP. Сам взломщик поведал журналистам, что он пытается таким образом заставить владельцев Hikvision-камер повысить безопасность; ему уже удалось донести свое сообщение примерно 500 тыс. раз, теперь настала очередь Dahua.


Один из вьетнамских экспертов высказал предположение, что атаки на IP-камеры проводятся с использованием уязвимости CVE-2021-36260. Свое предупреждение непрошеный гость скорее всего выводит с помощью текстового оверлея — такая возможность имеется в большинстве систем видеонаблюдения.

Пострадавшим рекомендуется немедленно отключить каждую затронутую камеру от интернета, войти в веб-интерфейс и удалить сообщение, созданное хакером (IMAGE > OSD SETTINGS > TEXT OVERLAY), а затем заменить админ-пароль более надежным. После этого следует удалить все пробросы портов на роутере и отключить в сетевых настройках протокол UPnP.

Полезно также на веб-странице или в настройках GUI включить уведомления о несанкционированном входе. Во избежание подобных неприятностей эксперты советуют своевременно обновлять прошивки и использовать VPN для доступа к внутренним ресурсам умного дома (большинство роутеров могут работать как VPN-сервер, а в настройках iOS и Android предусмотрена поддержка VPN-клиента).

Примечательно, что такие же рекомендации дал сам faxociety, когда к нему обратился один из пострадавших участников Reddit-сообщества. Взломщик заявил, что в интернете доступны сотни тысяч уязвимых IP-камер, и основной их проблемой в 90% случаев является слабый пароль. Злоумышленники этим пользуются, воруют видеоконтент и публикуют его в Сети или выставляют на продажу, в том числе в Telegram.

Хактивист также пояснил, как можно через веб-интерфейс обезопасить такие системы от непрошеных вторжений:

  • удостовериться в актуальности прошивки (устаревшие версии могут содержать уязвимость повышения привилегий, которую Hikvision устранила еще в 2017 году);
  • проверить надежность админ-пароля;
  • поискать аккаунты, созданные без ведома законного владельца, и удалить их;
  • проверить статус UPnP и отключить, если служба активна;
  • если проброс портов на роутере нужен для удаленного доступа, лучше заменить дефолтные значения 8000 / 37777 уникальными;
  • отключить в OSD-меню возможность наложения текста (faxociety подтвердил, что он использовал именно эту функциональность);
  • в настройках безопасности проверить активность блокировки несанкционированного доступа и обеспечить создание алертов при таких событиях (Event — Basic Event — Exception — Exception Type — Illegal Login — Send Email).
Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru