



Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

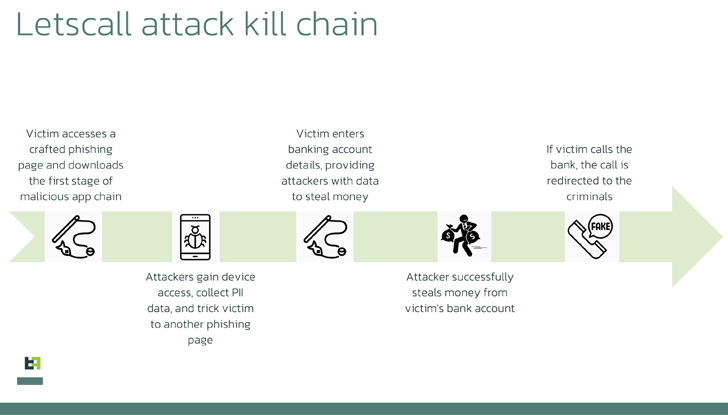
Специалисты предупреждают о новой кампании голосового фишинга (вишинг), в которой используется многоступенчатая атака, призванная заставить пользователя скачать вредоносную программу для Android. Кампании дали имя «Letscall».

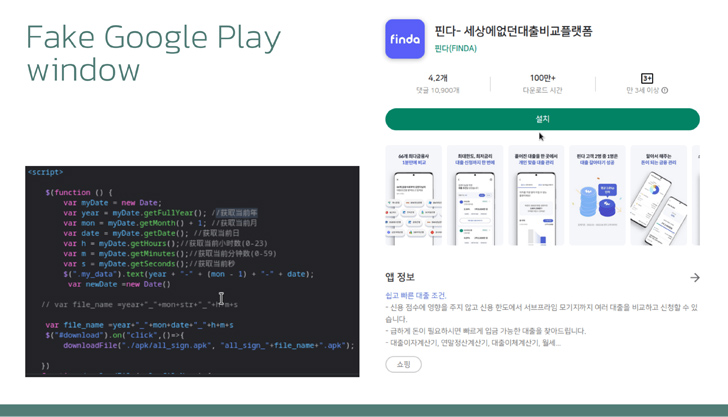
Для обмана потенциальных жертв злоумышленники создали сайт, копирующий Google Play Store. Если пользователь скачает и установит злонамеренное приложение, все входящие звонки будут перенаправляться на подконтрольный преступникам кол-центр.

Специально обученные операторы выступают в роли сотрудников банка и пытаются выведать у жертвы всю важную информацию. Для маршрутизации голосового трафика Letscall использует IP-телефонию и WebRTC. Помимо этого, задействуются протоколы Session Traversal Utilities for NAT (STUN) и Traversal Using Relays around NAT (TURN), включая серверы Google STUN; это помогает мошенникам обеспечить высокое качество аудио- и видеосвязи, а также обойти ограничения NAT и файрволов.

Стоящая за вишинговой кампанией группировка состоит из разработчиков приложений для Android, дизайнеров, бэкенд-девелоперов, а также операторов кол-центра, специализирующихся на социальной инженерии.

Согласно отчету ThreatFabric, злоумышленники управляют вредоносной программой в три стадии:

  1. Загрузчик подготавливает устройство жертвы для установки мощного шпионского софта.
  2. Шпион запускает следующую ступень заражения, на которой подключаются перенаправление входящих звонков и операторы кол-центра.
  3. На третьей стадии атакующие используют собственный набор команд, в том числе по WebSocket. Ряд таких команд относится к взаимодействию со списком контактов: злоумышленник может удалять или создавать контакты.


Letscall также отличает использование современных методов ухода от детектирования. Например, вредонос задействует обфускацию Tencent Legu и Bangcle (SecShell), а ещё создает достаточно сложную структуру имен в директориях ZIP-файла.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru