



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

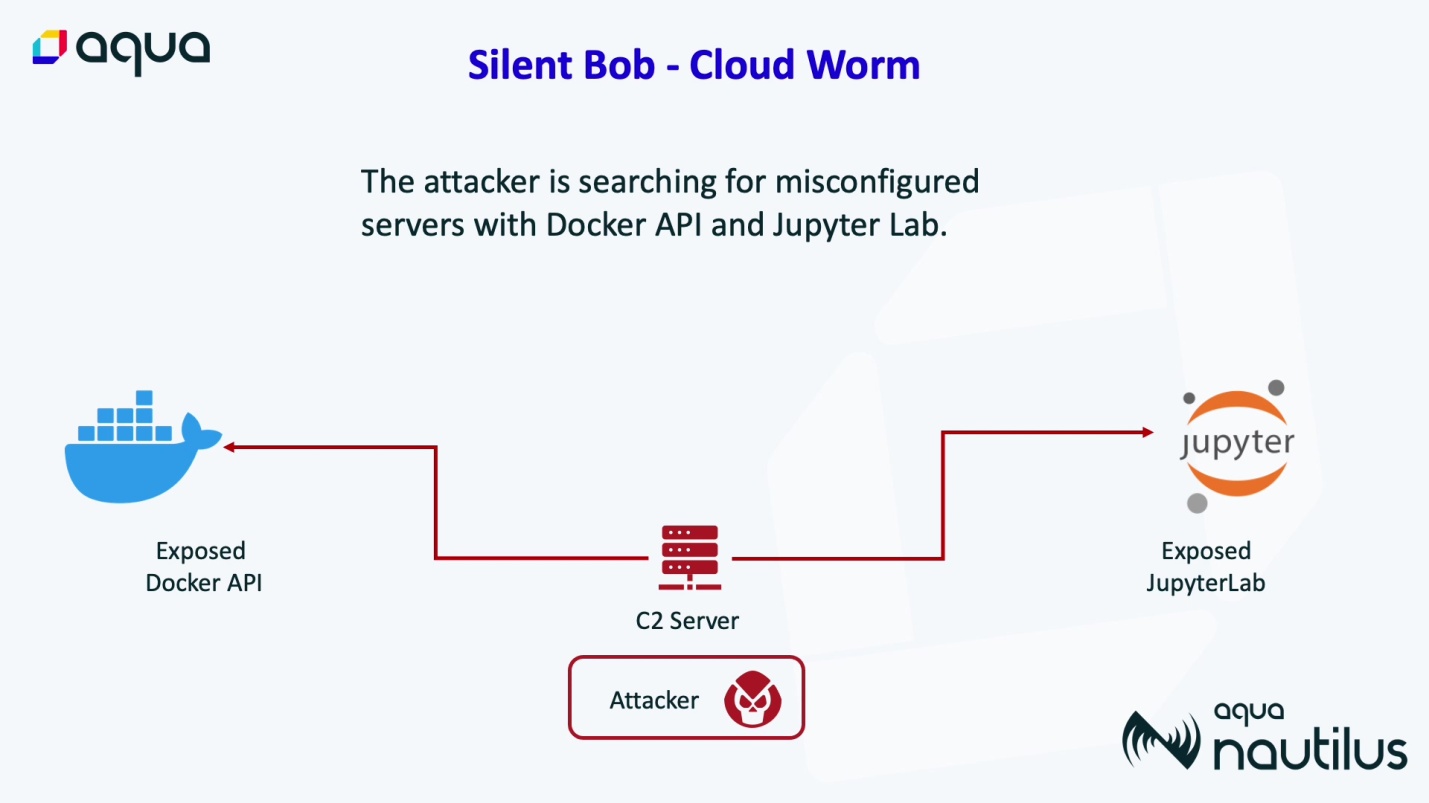
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru