



Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

За последние полгода Aqua Security зафиксировала 700 тыс. атак на своих ханипотах. Их разбор показал, что более чем в половине случаев злоумышленники уделяли много внимания уходу от обнаружения и закреплению на скомпрометированном узле.

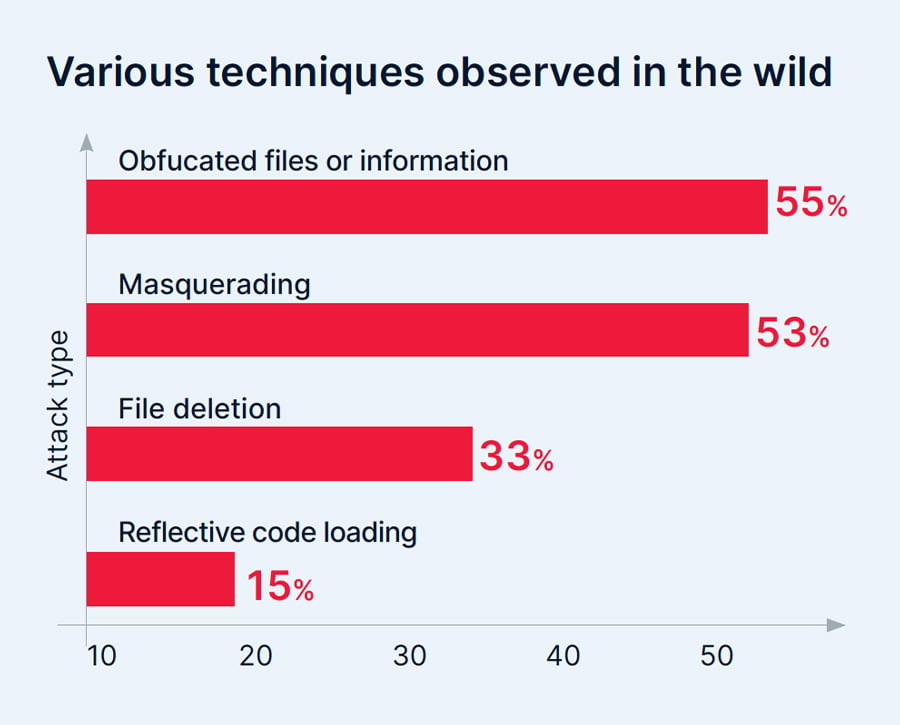
Техники обхода защиты при этом разнообразны. Чаще всего используются маскировка (к примеру, исполнение файлов из папки /tmp) и обфускация файлов / информации (например, динамическая загрузка кода).


В 5% инцидентов было замечено применение исполняемых в памяти вредоносов. Согласно статистике Aqua, число бесфайловых атак возросло на 1400% в сравнении с прошлым годом.

«Злоумышленники прилагают все больше усилий для обхода безагентных решений и чаще добиваются успеха, — комментирует Ассаф Мораг (Assaf Morag), специалист по киберразведке из подразделения Aqua Nautilus. — Наиболее показательный пример тому — HeadCrab, очень сложный и скрытный зловред, поразивший более 1200 серверов Redis».

Облачные вычисления, по словам экспертов, сильно расширили площадь атаки, создав новые риски. В новом отчете об угрозах для облачных сред также подробно рассмотрены атаки на цепочку поставок, риски, связанные с уязвимостями и ошибками конфигурации, и защита рабочих сред приложений, оптимизированных для выполнения в облаке.

Число supply-chain-атак, по данным Aqua, за полугодие возросло более чем на 300%. Базирующиеся в облаке системы тесно взаимосвязаны и многослойны, и все компоненты постоянно взаимодействуют друг с другом. Защитить такой софт непросто, зато он предоставляет отличный шанс для атаки на цепочку поставок, открывающей доступ к конфиденциальным данным и другим веб-сервисам.

Ошибки конфигурации, даже небольшие, могут обернуться большой неприятностью для облачной инфраструктуры. За полгода команда Aqua Nautilus выявила свыше 25 тыс. серверов, уязвимых к атакам из-за неправильно настроенного демона Docker.

Для защиты облачных сред исполнения эксперты рекомендуют использовать мониторинг. — как минимум сканы на предмет известных вредоносных файлов и сетевых коммуникаций, с возможностью блокировки и выдачи алертов. Еще лучше, когда защитное решение умеет также отслеживать признаки вредоносного поведения, такие как попытки несанкционированного доступа к закрытой информации, попытки скрыть процесс и повысить привилегии, открытие бэкдора для незнакомого IP-адреса.

Не исключено, что в обозримом будущем защиту приложений и данных в облаках начнут обеспечивать специализированные платформы конфиденциальных вычислений. Темпы внедрения этой технологии пока оставляют желать лучшего, однако работы в этом направлении ведутся, и небезуспешно.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru