



Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

В даркнете активно продвигается новый инфостилер для Windows — Meduza. Проведенный в Uptycs анализ семпла показал, что вредонос умеет воровать информацию из множества браузеров, расширений 2FA и криптокошельков, а также интересуется играми.

Реклама Meduza (не путать с мобильным банкером Medusa и одноименным Linux-ботом) публикуется на хакерских форумах XSS и Exploit, а также в специализированном телеграм-канале. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и активно развивается.

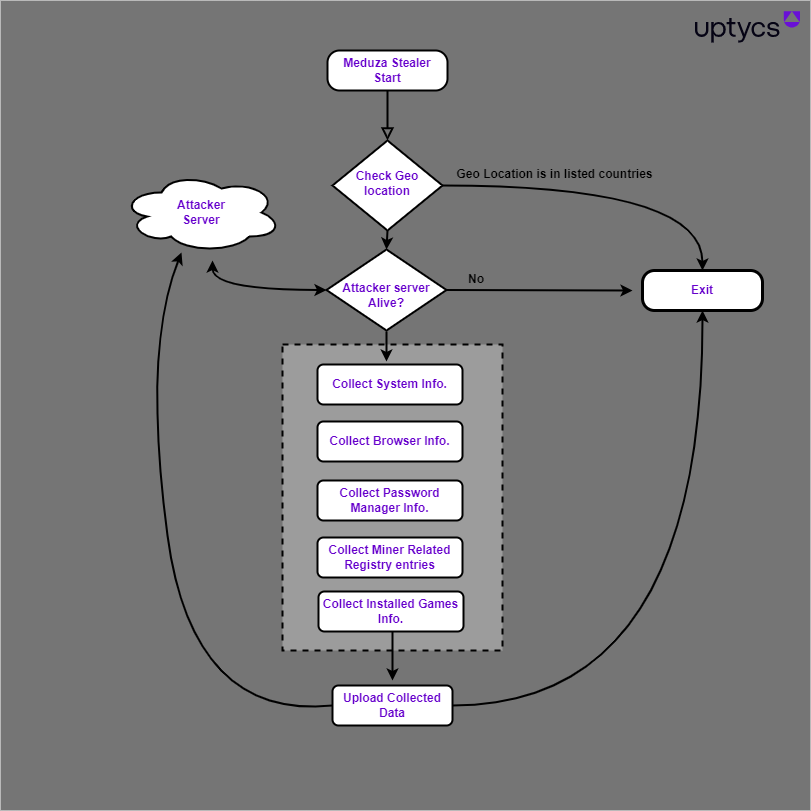
От других собратьев новобранец отличается отсутствием обфускации; для уклонения от анализа он использует другую уловку: перед кражей подключается к C2 и при отсутствии доступа завершает свой процесс. Исполнение тоже откатывается, когда жертва расположена в стране бывшего СНГ (список исключений содержит 10 позиций).

Единственным назначением новобранца является кража данных. Из браузеров он ворует сохраненные учетки, куки и историю посещений, а также оперирует списками целевых криптокошельков (включая браузерные расширения), менеджеров паролей и генераторов 2FA-кодов (два десятка). Из других приложений его интересуют Telegram, Discord и Steam.

Дополнительно вредонос заглядывает в системный реестр в поисках следов криптомайнеров и составляет список установленных игр. Новейшая версия Meduza, 1.3, снабжена модулем для кражи файлов.

Подписчикам MaaS-сервиса предоставлена возможность создавать кастомные сборки. Похищенные данные отображаются в панели управления, их можно скачать или удалить.

Уровень детектирования нового зловреда на VirusTotal пока очень низкий. На настоящий момент выявлен лишь один C2-сервер (в Германии), с которым общаются компоненты Meduza.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru