



В Сеть выложили данные пользователей агрегатора аукционов bidspirit

В Сеть выложили данные пользователей агрегатора аукционов bidspirit

В Сеть выложили данные пользователей агрегатора аукционов bidspirit

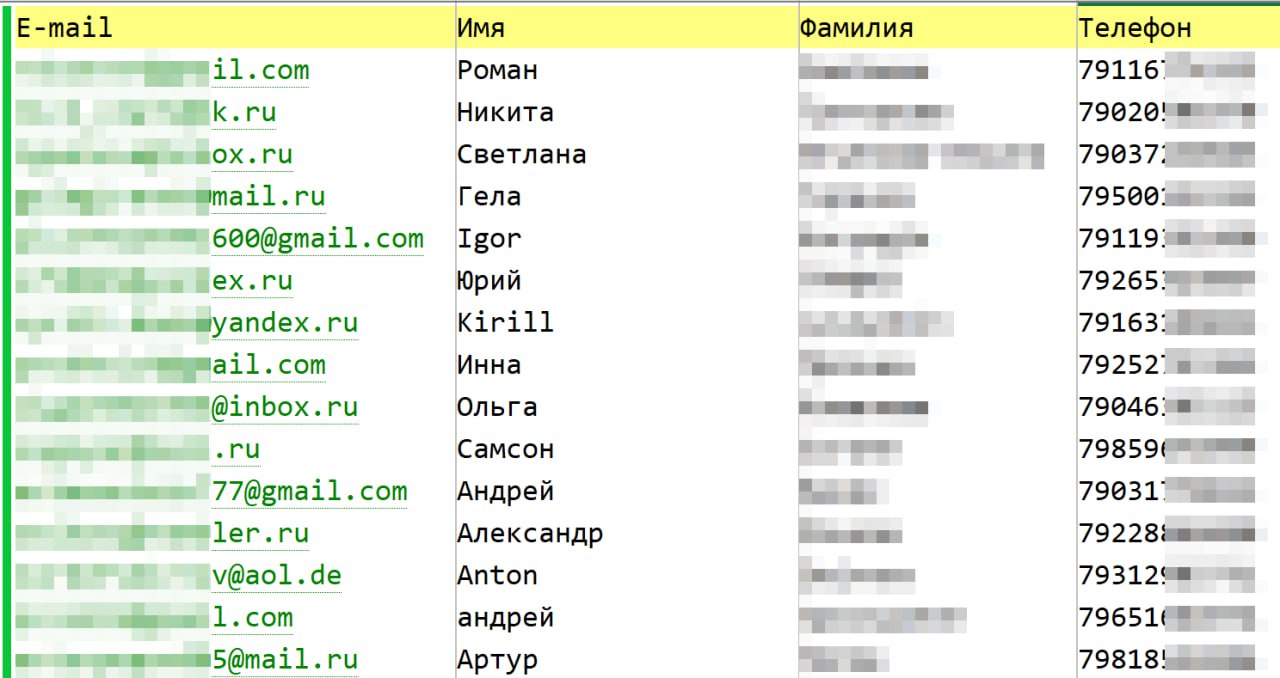
Похоже, что данные агрегатора аукционов ru.bidspirit.com попали в открытый доступ. Как выяснили исследователи, в Сеть просочились адреса электронной почты и даже телефонные номера.

Утечка содержит два текстовых файла, в которых присутствуют имена, фамилии, около 10 тысяч уникальных номеров телефонов и примерно 10 тысяч уникальных имейлов.

Из этих данных около 2 тысяч записей относятся к России. Известно, что информация актуальна на июнь 2023 года.

Для подтверждения достоверности данных телеграм-канал «Утечки информации» провёл выборочную проверку случайных адресов электронной почты из этой утечки, используя функцию восстановления пароля на сайте ru.bidspirit.com. В итоге выяснилось, что они являются действительными.


Ранее в поле зрения экспертов попала польская компания Radeal, разработчик сталкерского софта (stalkerware) для Android. Киберпреступникам удалось украсть персональные данные пользователей приложения от Radeal.

В конце июня также неизвестные злоумышленники слили в Сеть данные участников очередного дарквеб-форума под названием DarkForums.

Кроме того, отличился ПримСоцБанк, чей частичной SQL-дамп из CMS «Bitrix» попал в общий доступ.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru