



macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

Авторы вредоноса RustBucket, предназначенного для атак на macOS, выпустили новую версию. Теперь зловред может эффективнее закрепляться в целевой системе и уходить от детектирования антивирусными продуктами.

О новом образце рассказали исследователи из команды Elastic Security Labs. Впервые на RustBucket обратили внимание в апреле этого года. Тогда компания Jamf связала его с атаками APT-группы BlueNoroff.

«Новый вариант программы RustBucket оснастили дополнительными функциями, помогающими прочнее закрепиться в ОС жертвы. Командный сервер при этом задействует динамическую сетевую инфраструктуру», — говорится в отчёте Elastic Security Labs.

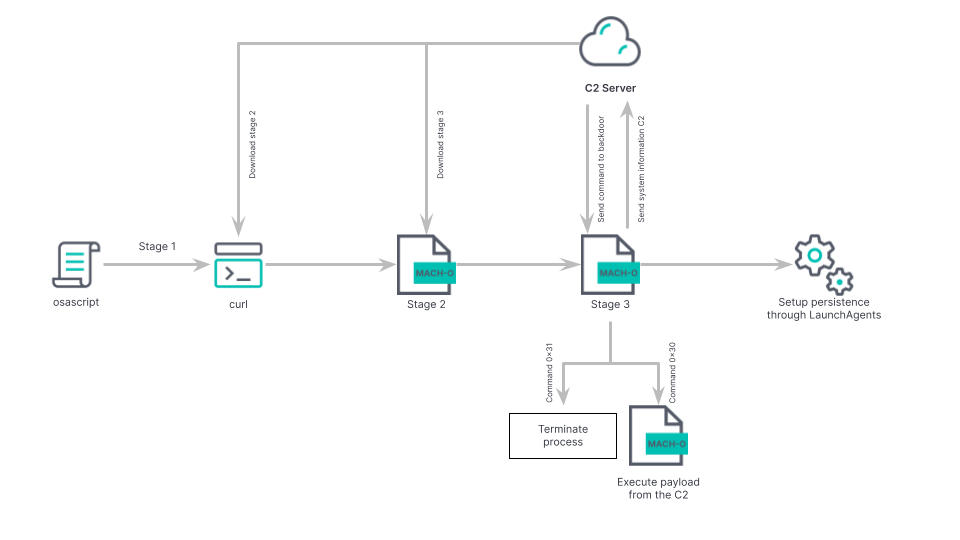
Первым на устройство попадает вредонос на Swift, его задача — скачать с командного сервера (C2) Rust-бинарник, который может извлекать важную информацию и загружать дополнительные исполняемые файлы и шелл-скрипты.

По словам Bluenoroff, группировка Bluenoroff серьёзно продвинулась в кросс-платформенных атаках, что помогает им расширить список потенциальных жертв. Для маскировки пользователям macOS подсовывают читалку PDF-документов.

Софт выполняет заявленные функции, но при этом дополнительно устанавливает в систему вредоносную нагрузку. Изначальный вектор атаки — фишинг, злоумышленники также любят выдавать себя за других людей в соцсетях вроде LinkedIn.

Операторы RustBucket специализируются исключительно на таргетированных кибератаках, выбирая в качестве целей финансовые организации. В новой версии вредоносной инфраструктуре добавили динамический DNS-домен для C2 — docsend.linkpc[.]net.

«Злоумышленники добавили обновлённой версии RustBucket plist-файл по пути  /Users/<user>/Library/LaunchAgents/com.apple.systemupdate.plist, а бинарник зловреда копируется в  /Users/<user>/Library/Metadata/System Update. Такой метод помогает оставаться в системе как можно дольше и дополнительно избегать обнаружения», — объясняют эксперты.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru