



В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

Специалисты «Лаборатории Касперского» обнаружили новый инструмент, который теперь использует группировка Andariel (входит в состав Lazarus). Это классический троян, открывающий удалённый доступ к устройству; эксперты назвали его EarlyRat.

Andariel задействует новый RAT вместе со шпионским софтом DTrack и программой-вымогателем Maui. Вектор атаки реализуется через эксплойт Log4j.

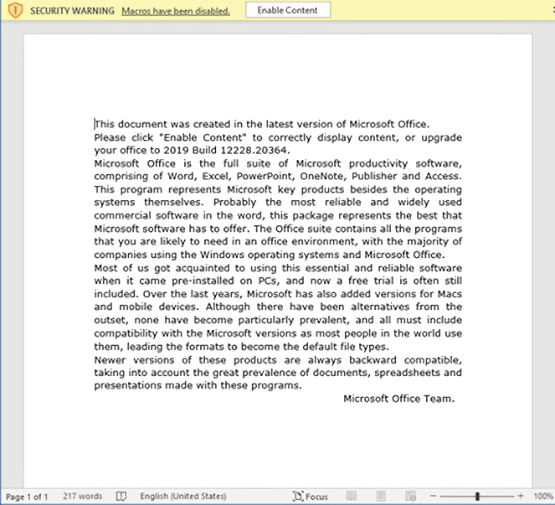
Изучая один из случаев использования этого эксплойта, эксперты выявили версию трояна EarlyRat. Стало ясно, что вредонос попадает в систему через уязвимость или ссылки в фишинговых документах. Kaspersky приводит пример такого документа:


Воссоздав процесс выполнения команд, исследователи обнаружили, что оператор зловреда, скорее всего, неопытный или начинающий киберпреступник: было много ошибок и опечаток («Prorgam» вместо «Program» и т. п.).

EarlyRat, как и другие вредоносы класса RAT, собирает информацию о системе и передает её на командный сервер. Отправляемые данные включают уникальные идентификаторы заражённых компьютеров и зашифрованные запросы с использованием этих идентификаторов.

Функциональность EarlyRat отличается простотой — ограничивается выполнением команд. Троян имеет много общего с MagicRat, вредоносной программой, также входящей в арсенал Lazarus. Оба зловреда используют фреймворки (QT для MagicRat и PureBasic для EarlyRat).

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru