



Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

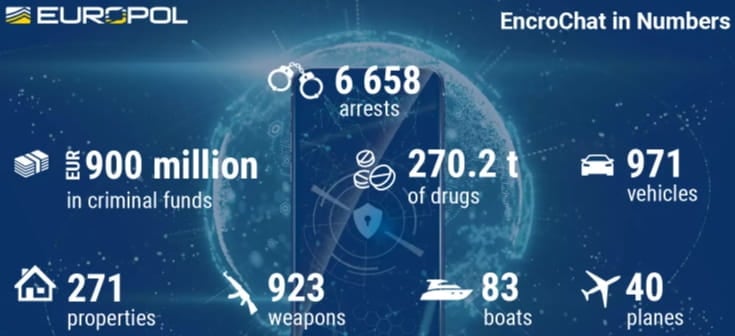
Европол сообщил о ликвидации мобильной платформы для зашифрованных коммуникаций — EncroChat. Результатом операции правоохранителей стал арест более 6600 подозреваемых и конфискация 979 миллионов долларов средств, полученных незаконным способом.

EncroChat — это мобильные устройства, работающие на специальной версии Android. Авторы платформы для зашифрованных переписок обещают пользователям устойчивое шифрование, анонимность и отсутствие отслеживания.

Сервис также располагал функцией автоудаления сообщений, позволял мгновенно стереть данные на устройстве в режиме «паника», обеспечивал защиту от несанкционированного доступа и устойчивость к брутфорс-атакам.

Идеальный мессенджер для преступников, не правда ли? Именно поэтому криминальные элементы и платили 1500 евро за подписку на шесть месяцев. Сами телефоны EncroChat продавались за 1000 евро. При необходимости информацию на устройствах можно было стереть удалённо.

Ещё в 2020 году правоохранительные органы смогли незаметно внедриться в системы EncroChat и изучить миллионы сообщений, которыми обменивались преступники. С тех пор полицейские нескольких стран работали сообща, что привело к аресту 6558 лиц, включая 197 «важных персонажей».

Используя данные из EncroChat, правоохранители смогли выявить и изъять 270 тон наркотических веществ, 971 автомобиль, 923 единицы оружия, 68 взрывных устройств, 807 миллионов долларов наличными и ещё 168 млн долларов в цифровом виде.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru