



Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

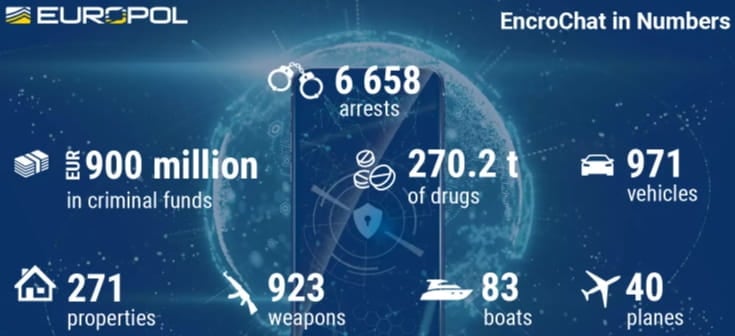
Европол сообщил о ликвидации мобильной платформы для зашифрованных коммуникаций — EncroChat. Результатом операции правоохранителей стал арест более 6600 подозреваемых и конфискация 979 миллионов долларов средств, полученных незаконным способом.

EncroChat — это мобильные устройства, работающие на специальной версии Android. Авторы платформы для зашифрованных переписок обещают пользователям устойчивое шифрование, анонимность и отсутствие отслеживания.

Сервис также располагал функцией автоудаления сообщений, позволял мгновенно стереть данные на устройстве в режиме «паника», обеспечивал защиту от несанкционированного доступа и устойчивость к брутфорс-атакам.

Идеальный мессенджер для преступников, не правда ли? Именно поэтому криминальные элементы и платили 1500 евро за подписку на шесть месяцев. Сами телефоны EncroChat продавались за 1000 евро. При необходимости информацию на устройствах можно было стереть удалённо.

Ещё в 2020 году правоохранительные органы смогли незаметно внедриться в системы EncroChat и изучить миллионы сообщений, которыми обменивались преступники. С тех пор полицейские нескольких стран работали сообща, что привело к аресту 6558 лиц, включая 197 «важных персонажей».

Используя данные из EncroChat, правоохранители смогли выявить и изъять 270 тон наркотических веществ, 971 автомобиль, 923 единицы оружия, 68 взрывных устройств, 807 миллионов долларов наличными и ещё 168 млн долларов в цифровом виде.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru