


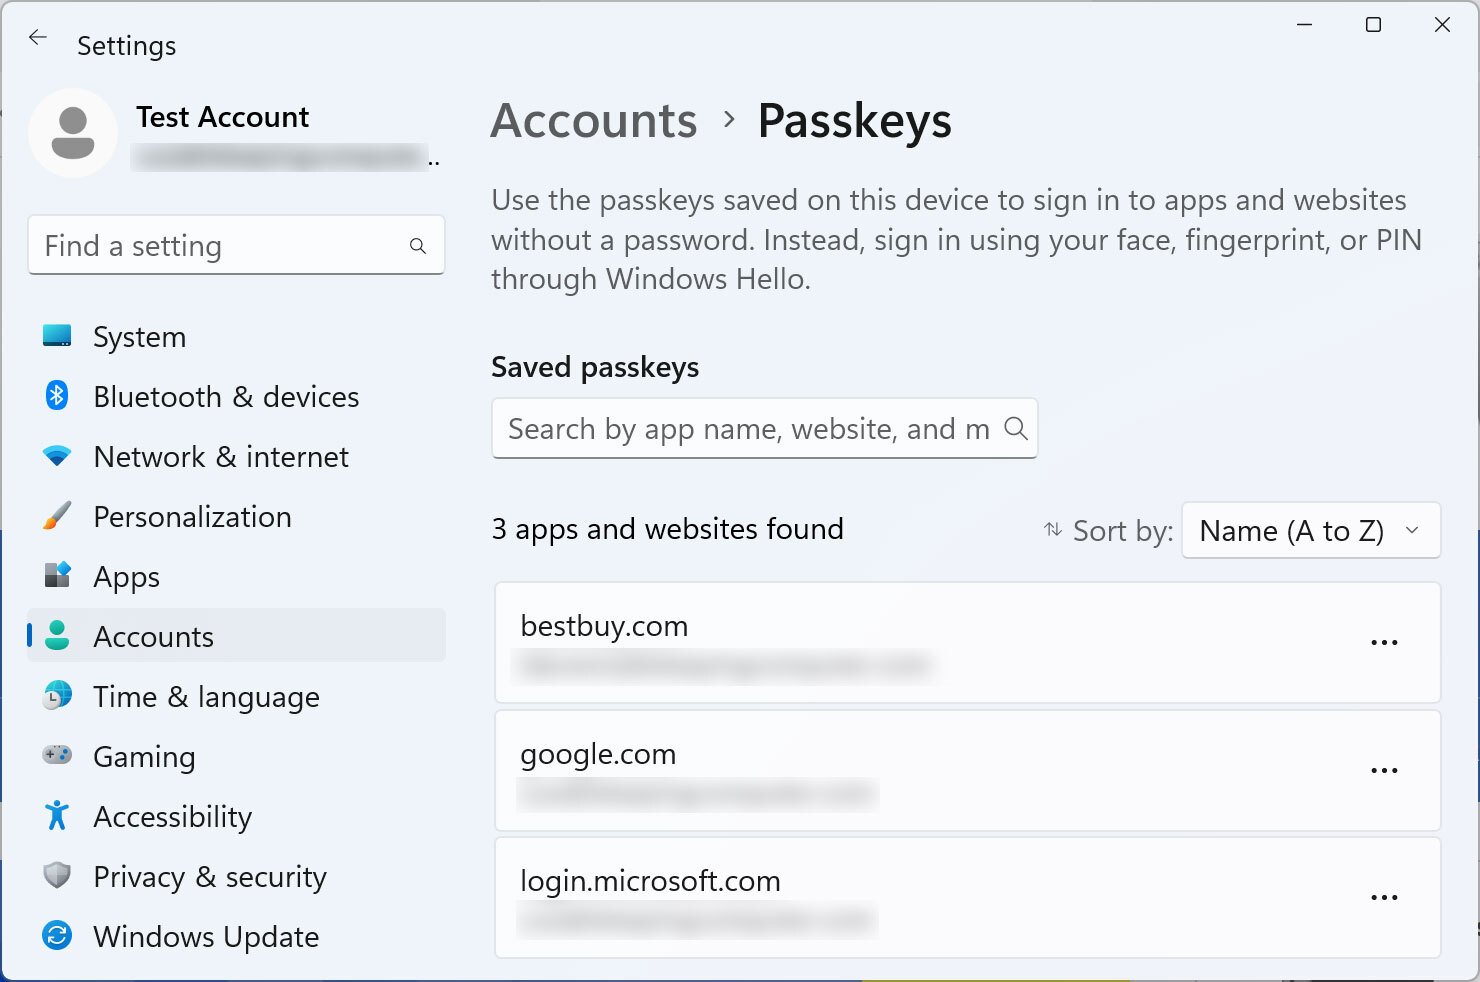

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

Microsoft расширяет поддержку ключей доступа (passkey) в операционной системе Windows 11. Теперь пользователи смогут более безопасно аутентифицироваться на сайтах и приложениях с помощью биометрии.

Напомним, что технология passkey подразумевает привязку уникальных кодов к определённым устройствам. Один ключ доступа вы можете привязать к десктопу, другой — к планшету, третий — к смартфону. Получается удобно и безопасно.

Есть мнение, что passkey существенно снижает риск взлома и утечки данных: поскольку злоумышленники не могут украсть или перехватить такие коды, фишинг в этом случае будет бесполезен.

Ключи доступа являются более защищённой и надёжной альтернативой паролям, поскольку позволяют использовать ПИН-код или биометрию (сканирование отпечатка пальца и лица) для входа в аккаунты.

По словам Microsoft, в сборке Windows 11 Insider Preview Build 23486 разработчики усовершенствовали технологии беспарольного входа. Пользователи ОС смогут логиниться с помощью ключей и Windows Hello.

«Мы улучшили опыт использования passkey в Windows. Теперь вы сможете пройти на любой сайт, поддерживающий ключи доступа, и войти в учётную запись с помощью этой технологии и Windows Hello», — отмечают в Microsoft.

«Сразу после создания ключа доступа пользователи смогут задействовать Windows Hello (скан лица, отпечатка или ПИН-код) для входа. Опционально можно использовать мобильное устройство».

Источник BleepingComputer


В этом месяце Apple также сообщила о планах присвоить каждому владельцу устройств ключ доступа для беспарольного входа в аккаунт.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru