



В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

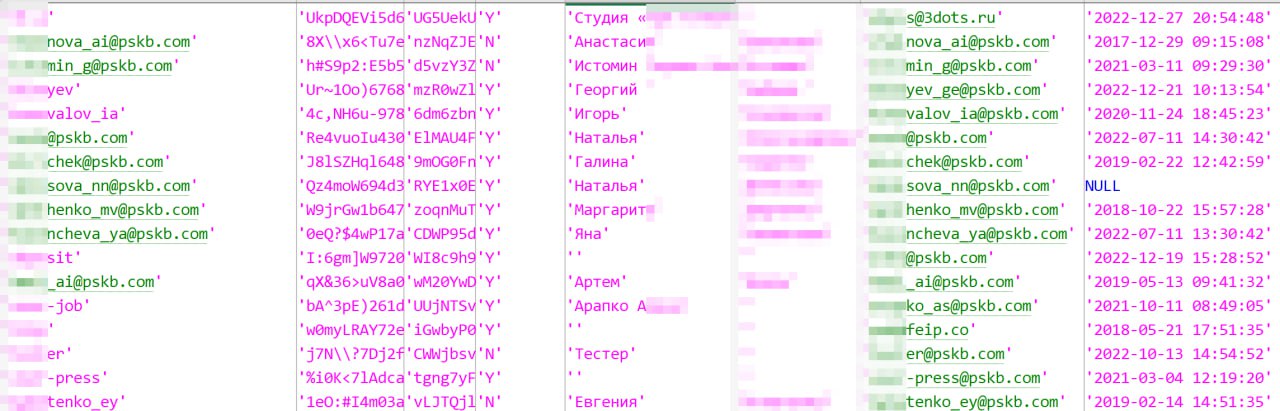
Частичный SQL-дамп из CMS «Bitrix», который может принадлежать сайту крупного Приморского краевого банка «ПримСоцБанк» (pskb.com), выложили в открытый доступ. Среди данных: логины, хешированные пароли, имейлы, имена, фамилии и т. п.

Как пишут «Утечки информации», сайт банка недоступен, поэтому исследователи не смогли проверить подлинность опубликованного дампа.

В таблице зарегистрированных пользователей обнаружено 90 848 записей, содержащих логины, хешированные пароли и адреса электронной почты (90 829 уникальных адресов), а также имена и фамилии пользователей за период с 22 декабря 2016 года по 29 декабря 2022 года.

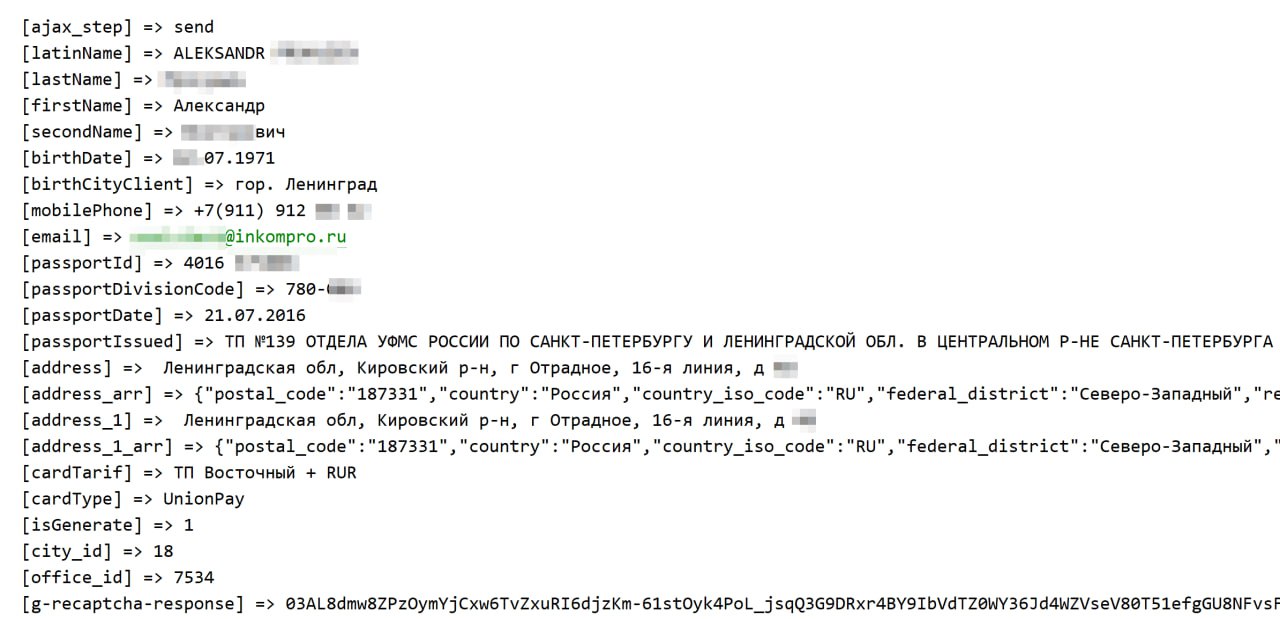
Кроме того, в открытый доступ попал текстовый файл с логами модуля регистрации заявок на банковские услуги.

Этот файл содержит 7 335 заявок, включающих ФИО, адреса электронной почты, телефоны (2 046 уникальных номеров), адреса проживания, паспортные данные (серия, номер, орган, выдавший документ, и дата выдачи), а также даты и места рождения за период с 16 февраля 2021 года по 21 июня 2023 года.


Напомним, вчера стало известно о продаже более 100 000 украденных аккаунтов ChatGPT на площадках дарквеба. А операторы BlackCat пообещали опубликовать 80 ГБ, украденных у Reddit.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru