



В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

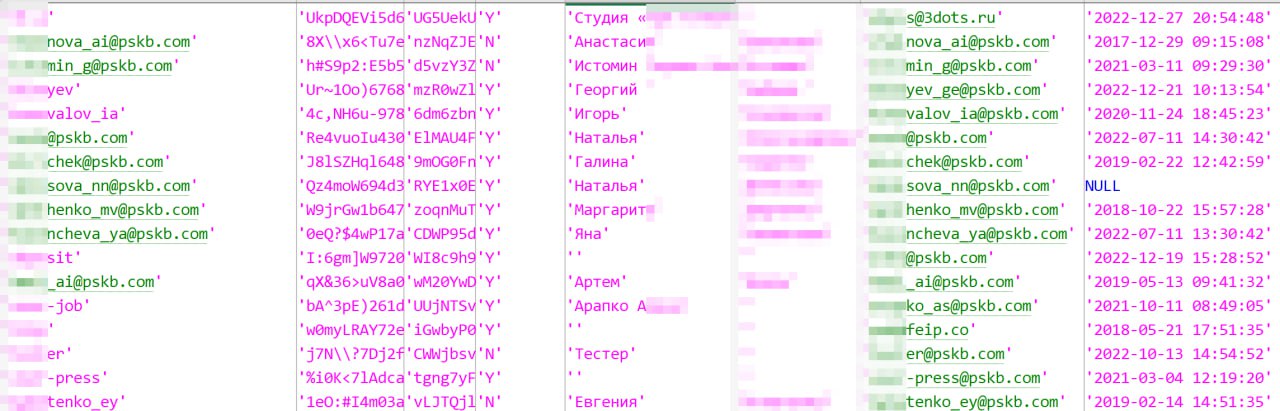
Частичный SQL-дамп из CMS «Bitrix», который может принадлежать сайту крупного Приморского краевого банка «ПримСоцБанк» (pskb.com), выложили в открытый доступ. Среди данных: логины, хешированные пароли, имейлы, имена, фамилии и т. п.

Как пишут «Утечки информации», сайт банка недоступен, поэтому исследователи не смогли проверить подлинность опубликованного дампа.

В таблице зарегистрированных пользователей обнаружено 90 848 записей, содержащих логины, хешированные пароли и адреса электронной почты (90 829 уникальных адресов), а также имена и фамилии пользователей за период с 22 декабря 2016 года по 29 декабря 2022 года.

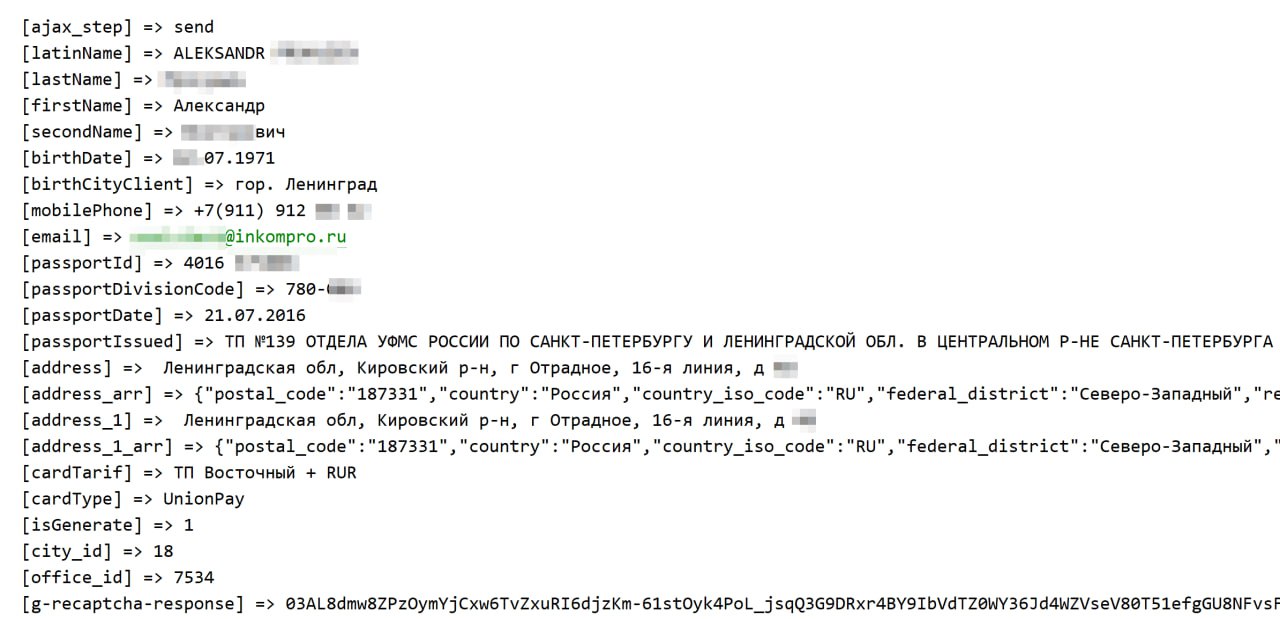
Кроме того, в открытый доступ попал текстовый файл с логами модуля регистрации заявок на банковские услуги.

Этот файл содержит 7 335 заявок, включающих ФИО, адреса электронной почты, телефоны (2 046 уникальных номеров), адреса проживания, паспортные данные (серия, номер, орган, выдавший документ, и дата выдачи), а также даты и места рождения за период с 16 февраля 2021 года по 21 июня 2023 года.


Напомним, вчера стало известно о продаже более 100 000 украденных аккаунтов ChatGPT на площадках дарквеба. А операторы BlackCat пообещали опубликовать 80 ГБ, украденных у Reddit.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru