




Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Неизвестный киберпреступник (или группировка) брутфорсит SSH-серверы Linux с целью установить ряд вредоносных программ вроде DDoS-ботнетов Tsunami и ShellBot, а также инструменты для повышения прав, чистки логов и даже майнер Monero XMRig.

На атаки «Цунами» обратили внимание специалисты AhnLab Security Emergency Response Center (ASEC). Кто бы ни стоял за этой компанией, его задача — запускать DDoS-атаки и майнить криптовалюту.

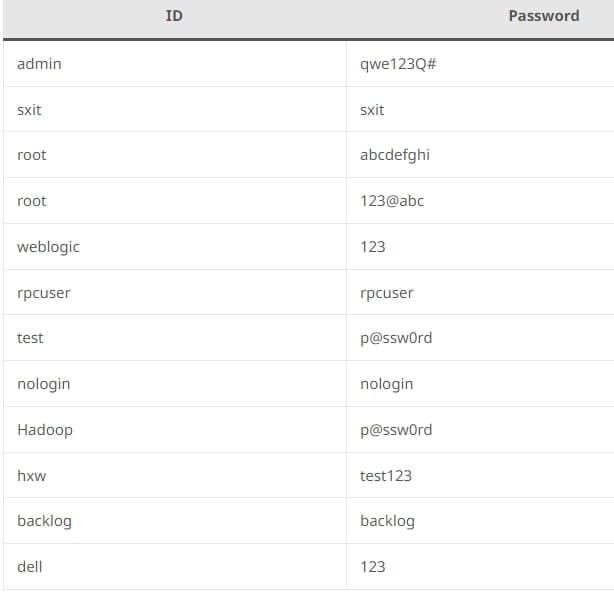
Злоумышленник сканирует Сеть, пытаясь найти открытые SSH-серверы Linux, после чего брутфорсит имя пользователя и пароль. Используются следующие комбинации учётных данных:


После получения административного доступа атакующий запускает команду для выполнения ряда вредоносных программ:


Команда ASEC также выяснила, что киберпреступник генерирует новую пару открытых и закрытых ключей SSH, чтобы максимально закрепиться на сервере даже при смене пароля. Далее в систему загружаются ботнеты, криптомайнеры и другие вредоносные инструменты.

Одним из таких является ShellBot, написанный на Perl. Этот бот использует протокол IRC для связи. Он может сканировать порты UDP и TCP, а также проводить HTTP-флуд. Другой ботнет — Tsunami — тоже использует IRC, но при этом записывает себя в /etc/rc.local, чтобы запускаться после перезагрузки. Для сокрытия «Цунами» использует имя системного процесса.

Стоит упомянуть инструменты MIG Logcleaner v2.0 и Shadow Log Cleaner, которые тоже попадают в целевую систему. А завершает картину заражения вредоносный майнер XMRig.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru