



Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

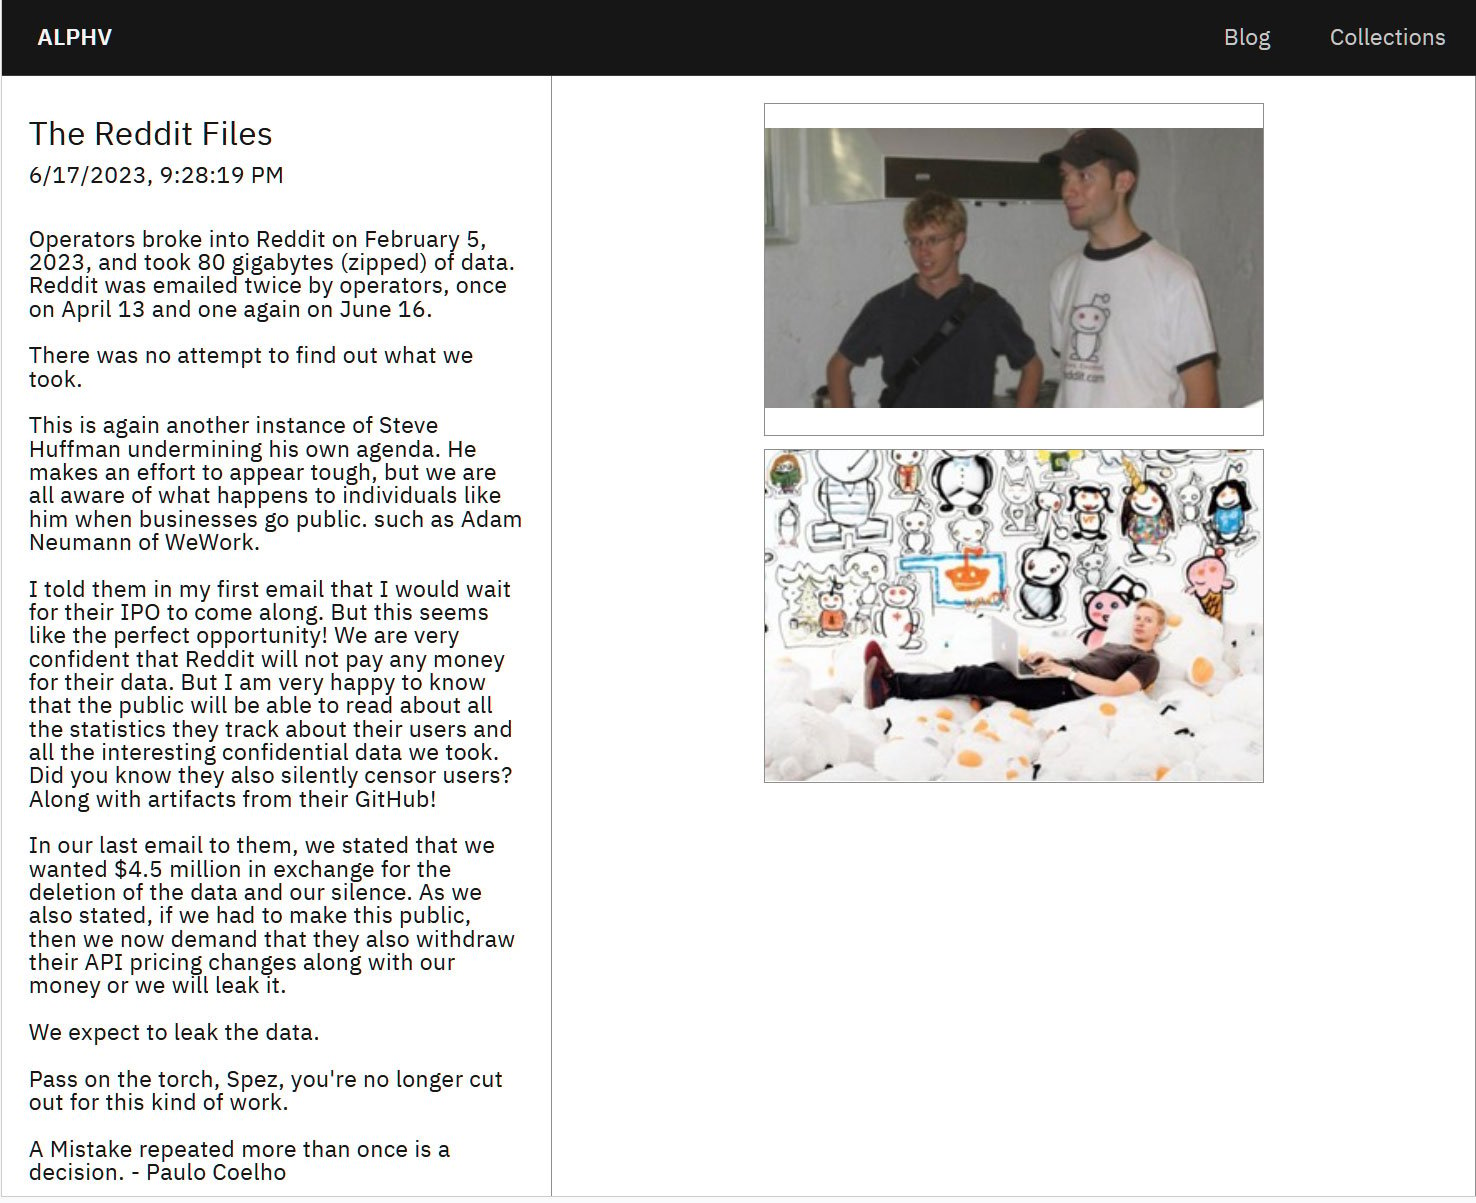
За февральской крупной атакой на Reddit, судя по всему, стоит группировка BlackCat (ALPHV). Теперь злоумышленники грозят слить 80 ГБ данных, похищенных в ходе взлома систем социальной площадки.

В начале февраля мы писали, что неустановленные киберпреступники утащили внутренние документы и часть кода Reddit. В самой компании отметили, что атакующие хорошо подготовились и организовали грамотный фишинг на сотрудников.

Злоумышленники создали замаскированный под Reddit сайт, на который перенаправляли работников. С помощью этого ресурса фишеры получали учётные данные служащих и токены двухфакторной аутентификации.

На данный момент, как отметил исследователь Доминик Альвьери, ответственность за февральскую атаку на Reddit взяли на себя операторы шифровальщика BlackCat. Кстати, в начале этого месяца специалисты зафиксировали новую версию этого вредоноса — Sphynx.

Кибербанда опубликовала пост под заголовком «Reddit Files», в котором утверждается, что злоумышленники смогли вытащить из сети корпорации 80 ГБ данных. При этом преступники подчёркивают, что пытались связаться с представителями Reddit дважды (13 апреля и 1 июня), требуя выкуп в размере 4,5 млн долларов, но не получили никакой реакции.

«Понятное дело, что руководство соцсети не заплатит выкуп. Однако мне доставляет удовольствие тот факт, что теперь пользователи узнают, в каком количестве Reddit собирает их конфиденциальные данные», — пишет один из операторов BlackCat.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru