



Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

За февральской крупной атакой на Reddit, судя по всему, стоит группировка BlackCat (ALPHV). Теперь злоумышленники грозят слить 80 ГБ данных, похищенных в ходе взлома систем социальной площадки.

В начале февраля мы писали, что неустановленные киберпреступники утащили внутренние документы и часть кода Reddit. В самой компании отметили, что атакующие хорошо подготовились и организовали грамотный фишинг на сотрудников.

Злоумышленники создали замаскированный под Reddit сайт, на который перенаправляли работников. С помощью этого ресурса фишеры получали учётные данные служащих и токены двухфакторной аутентификации.

На данный момент, как отметил исследователь Доминик Альвьери, ответственность за февральскую атаку на Reddit взяли на себя операторы шифровальщика BlackCat. Кстати, в начале этого месяца специалисты зафиксировали новую версию этого вредоноса — Sphynx.

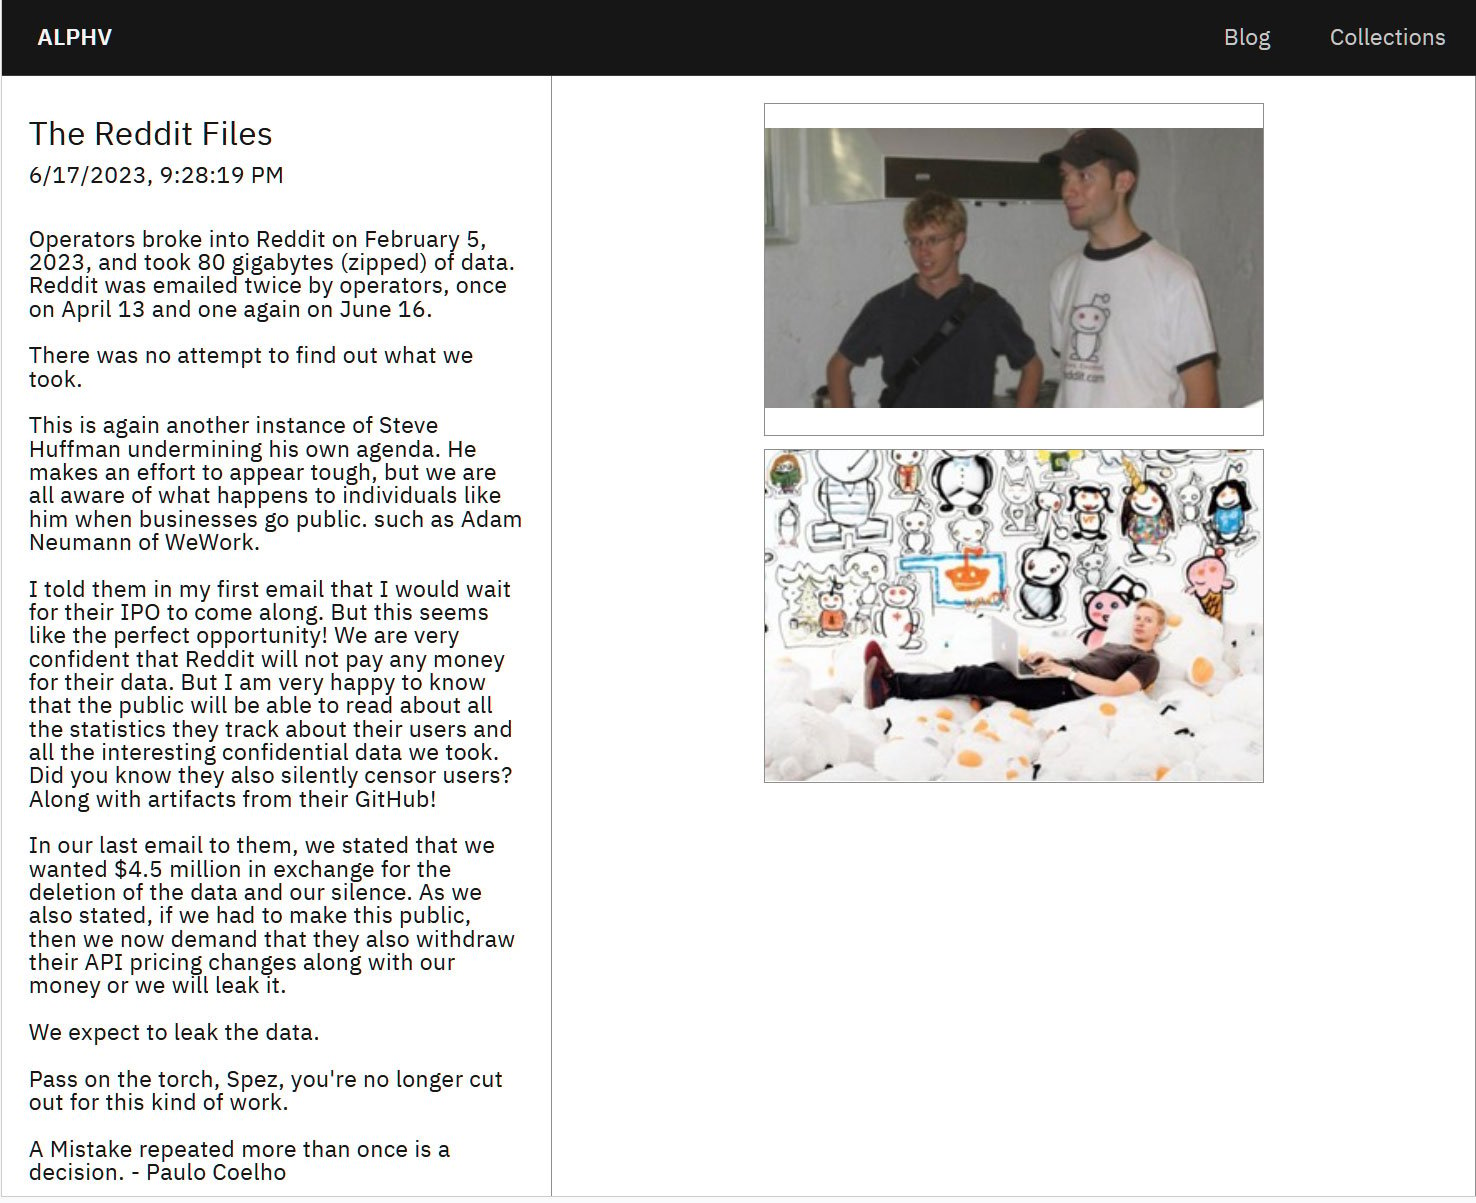
Кибербанда опубликовала пост под заголовком «Reddit Files», в котором утверждается, что злоумышленники смогли вытащить из сети корпорации 80 ГБ данных. При этом преступники подчёркивают, что пытались связаться с представителями Reddit дважды (13 апреля и 1 июня), требуя выкуп в размере 4,5 млн долларов, но не получили никакой реакции.

«Понятное дело, что руководство соцсети не заплатит выкуп. Однако мне доставляет удовольствие тот факт, что теперь пользователи узнают, в каком количестве Reddit собирает их конфиденциальные данные», — пишет один из операторов BlackCat.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru