



Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Мошенники с помощью фишинговых ботов получили ключи к 15 тыс. телеграм-аккаунтов и публиковали рекламу якобы выгодных инвестиций, чтобы выманить деньги у доверчивых граждан. Предполагаемые главари ОПГ выявлены, возбуждено уголовное дело.

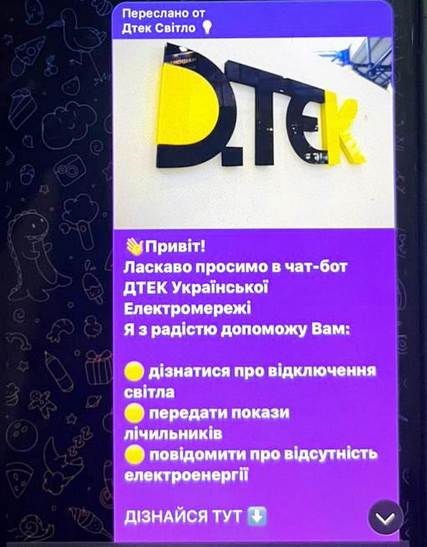
Согласно сообщению киберполиции Украины, организаторами мошеннической схемы являлись четыре жителя Киева и Одессы и один россиянин. Созданные ими боты Telegram имитировали чат-бот энергетической компании ДТЭК и оживали в периоды отключения электричества по стране.


Собранные ботами ключи (номер телефона и код подтверждения в мессенджере) открывали злоумышленникам доступ к чужим аккаунтам. Угон впоследствии использовался для распространения рекламы мошеннических каналов, публикующих советы по инвестированию в различные проекты.

Для обналичивания денежных средств, полученных в виде капиталовложений, было нанято полсотни дропов. По предварительным данным, от реализации мошеннической схемы пострадали более 15 тыс. владельцев телеграм-аккаунтов и около 3 тыс. несостоявшихся инвесторов.

Уголовное производство открыто по фактам совершения преступлений, предусмотренных ч. 1 ст. 209 (отмывание денег), ч. 4 ст. 190 (мошенничество), ч. 5 ст. 361 (несанкционированное вмешательство в работу ИКТ-систем) и ч. 2 ст. 361-1 (создание и использование вредоносных программ) УК Украины. По совокупности ответчикам грозит от 10 до 15 лет лишения свободы.

В домах прошли обыски, полиция изъяла мобильники, симки, компьютерную технику, банковские карты. Трем лицам вручили уведомление о подозрении, еще в двух случаях решение о привлечении в качестве обвиняемого было принято заочно. Правовая оценка действий дропов будет сделана после изучения изъятых материалов.

Киберкопы рекомендуют гражданам использовать двухфакторную аутентификацию (2FA), держать в тайне коды подтверждения, присылаемые в СМС либо генерируемые в приложении, а также мониторить подключенные устройства и активные сеансы в мессенджерах. При использовании ботов следует каждый раз проверять корректность ссылки.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru